การแบ่ง Segment เครือข่าย (Network Segmentation) เป็นกระบวนการที่ช่วยให้การจัดการเครือข่ายมีประสิทธิภาพมากขึ้น โดยการแบ่งเครือข่ายออกเป็นส่วนย่อย ๆ เพื่อลดความซับซ้อนและเพิ่มความปลอดภัย ในตอนนี้เราจะมาดูว่าการแบ่ง Segment ทำงานอย่างไร และมีประโยชน์อย่างไรบ้าง
การแบ่ง Segment เครือข่ายคืออะไร?
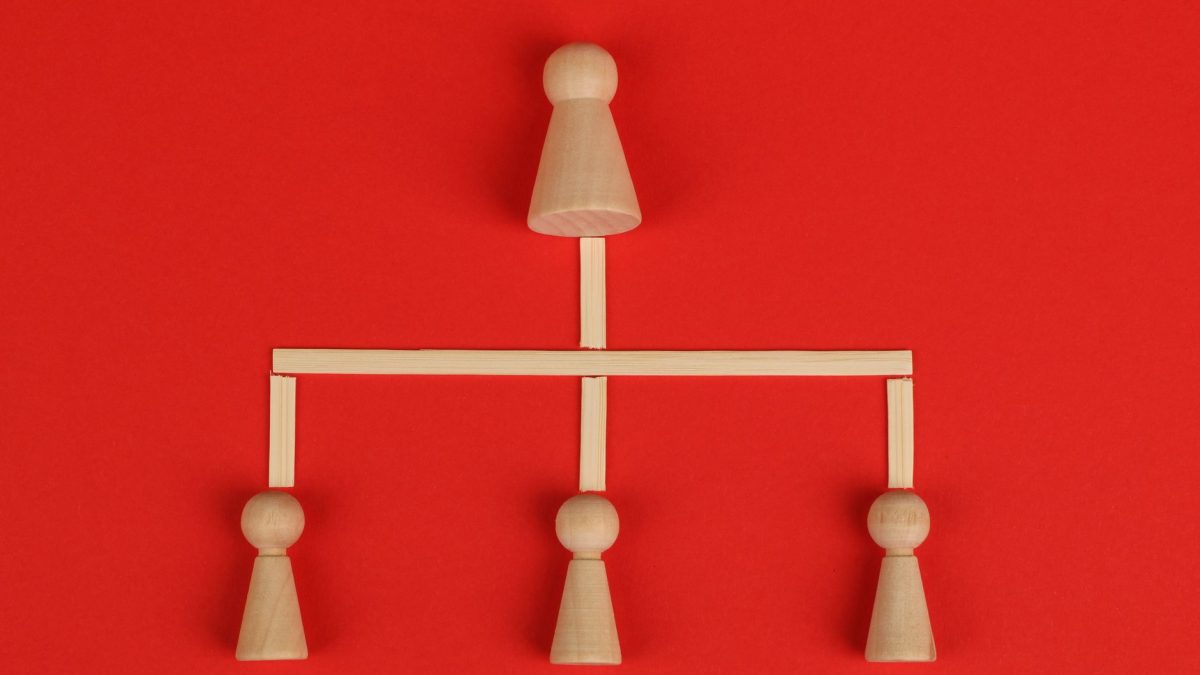
การแบ่ง Segment เครือข่ายคือการแยกเครือข่ายออกเป็นส่วน ๆ ที่เรียกว่า “segments” ซึ่งสามารถควบคุมการเข้าถึงและการสื่อสารระหว่างแต่ละส่วนได้ โดยหลักการนี้สามารถนำไปใช้ได้ทั้งในองค์กรขนาดใหญ่และเล็ก โดยการแบ่งเครือข่ายออกเป็นส่วนย่อยจะช่วยให้การจัดการเครือข่ายมีประสิทธิภาพมากขึ้น และยังช่วยลดความเสี่ยงจากการโจมตีทางไซเบอร์
การแบ่ง Segment สามารถทำได้หลายวิธี เช่น การใช้ VLAN (Virtual Local Area Network) ที่ช่วยให้สามารถแยกเครือข่ายออกเป็นกลุ่มต่าง ๆ โดยไม่ต้องใช้ฮาร์ดแวร์เพิ่มเติม หรือการใช้ Firewall เพื่อควบคุมการเข้าถึงระหว่าง Segment ต่าง ๆ
ทำไมต้องแบ่ง Segment เครือข่าย?
การแบ่ง Segment เครือข่ายมีประโยชน์หลายประการ หนึ่งในนั้นคือการเพิ่มความปลอดภัยของเครือข่าย หากเครือข่ายทั้งหมดเชื่อมโยงกันอยู่ในที่เดียว เมื่อเกิดการโจมตีจากผู้ไม่หวังดี อาจทำให้ระบบทั้งหมดได้รับผลกระทบ แต่หากแบ่งเครือข่ายออกเป็น Segment ต่าง ๆ การโจมตีอาจถูกจำกัดอยู่ใน Segment เดียว ทำให้ลดความเสียหายที่อาจเกิดขึ้นได้
นอกจากนี้ การแบ่ง Segment ยังช่วยให้การจัดการเครือข่ายมีประสิทธิภาพมากขึ้น เช่น การเพิ่มความเร็วในการสื่อสารระหว่างอุปกรณ์ภายใน Segment เดียวกัน หรือการลดความแออัดของข้อมูลในเครือข่าย
วิธีการแบ่ง Segment เครือข่าย
มีหลายวิธีในการแบ่ง Segment เครือข่ายที่สามารถนำไปใช้ได้ โดยวิธีที่นิยมใช้กันได้แก่:
1. **VLAN (Virtual Local Area Network)**: เป็นเทคโนโลยีที่ช่วยให้สามารถแบ่งเครือข่ายออกเป็นกลุ่มต่าง ๆ โดยไม่ต้องใช้ฮาร์ดแวร์เพิ่มเติม การใช้ VLAN ช่วยให้สามารถควบคุมการเข้าถึงและการสื่อสารระหว่างกลุ่มได้อย่างมีประสิทธิภาพ
2. **Subnetting**: เป็นการแบ่งเครือข่ายออกเป็น Subnet ย่อย ๆ โดยการกำหนดหมายเลข IP ให้กับแต่ละ Subnet ซึ่งช่วยให้สามารถจัดการและควบคุมการเข้าถึงได้ง่ายขึ้น
3. **Firewall**: การใช้ Firewall เพื่อควบคุมการเข้าถึงระหว่าง Segment ต่าง ๆ สามารถช่วยให้การรักษาความปลอดภัยของเครือข่ายมีประสิทธิภาพมากขึ้น โดยการกำหนดนโยบายการเข้าถึงที่ชัดเจน
ตัวอย่างการใช้งานจริง
ลองมาดูตัวอย่างการแบ่ง Segment ในองค์กรขนาดใหญ่ ซึ่งอาจมีแผนกต่าง ๆ เช่น แผนกการเงิน แผนกทรัพยากรบุคคล และแผนก IT การแบ่ง Segment เครือข่ายในกรณีนี้สามารถทำได้โดยการใช้ VLAN เพื่อแยกเครือข่ายของแต่ละแผนกออกจากกัน ซึ่งช่วยให้ข้อมูลภายในแต่ละแผนกไม่ถูกเข้าถึงจากแผนกอื่น ๆ นอกจากนี้ยังสามารถกำหนดนโยบายการเข้าถึงที่แตกต่างกันไปตามความต้องการของแต่ละแผนกได้อีกด้วย
การแบ่ง Segment ยังสามารถนำไปใช้ในกรณีของการพัฒนาแอปพลิเคชัน โดยการแยกเครือข่ายระหว่างการพัฒนาและการใช้งานจริง ซึ่งช่วยให้การทดสอบและพัฒนาแอปพลิเคชันมีความปลอดภัยมากขึ้น และลดความเสี่ยงที่จะเกิดปัญหาขึ้นในระบบจริง
ข้อควรระวังในการแบ่ง Segment
แม้ว่าการแบ่ง Segment เครือข่ายจะมีข้อดีมากมาย แต่ก็มีข้อควรระวังบางประการที่ควรคำนึงถึง เช่น การเลือกวิธีการแบ่ง Segment ที่เหมาะสมกับลักษณะขององค์กร หากเลือกวิธีที่ไม่เหมาะสมอาจทำให้เกิดความยุ่งเหยิงในการจัดการเครือข่ายได้
นอกจากนี้ การแบ่ง Segment อาจทำให้การสื่อสารระหว่างอุปกรณ์ภายในเครือข่ายมีความซับซ้อนมากขึ้น ดังนั้นจึงควรมีการวางแผนและออกแบบเครือข่ายให้ดี เพื่อให้การแบ่ง Segment เป็นไปอย่างมีประสิทธิภาพ
การแบ่ง Segment เครือข่ายจึงเป็นกระบวนการที่สำคัญในการจัดการเครือข่ายให้มีประสิทธิภาพและปลอดภัยมากขึ้น โดยการใช้เทคโนโลยีต่าง ๆ เช่น VLAN, Subnetting และ Firewall เพื่อช่วยในการควบคุมการเข้าถึงและการสื่อสารภายในเครือข่าย
สรุป
การแบ่ง Segment เครือข่ายเป็นแนวทางที่สำคัญในการจัดการเครือข่าย โดยช่วยเพิ่มความปลอดภัยและประสิทธิภาพในการสื่อสาร การเลือกวิธีการแบ่ง Segment ที่เหมาะสมจะช่วยให้การจัดการเครือข่ายมีประสิทธิภาพมากขึ้น และลดความเสี่ยงจากการโจมตีทางไซเบอร์ ดังนั้นหากคุณทำงานในสาย IT หรือเทคโนโลยี ควรให้ความสำคัญกับการแบ่ง Segment เครือข่ายในองค์กรของคุณ
ที่มา: TechExtreme Editorial
#แบ่ง Segment เครือข่าย ทำงานยังไง — ลึกซึ้ง ตอน 1 #network #พอดแคสต์ #TechExtreme #พอดแคสต์ #TechExtremePodcast
ขอบคุณที่ติดตามฟังพอดแคสต์ TechExtreme ในตอนนี้ และพบกันใหม่ในตอนหน้า!