ในยุคที่เทคโนโลยีเข้ามามีบทบาทสำคัญในชีวิตประจำวัน การรักษาความปลอดภัยของข้อมูลส่วนบุคคลและข้อมูลขององค์กรจึงเป็นสิ่งที่ไม่อาจมองข้ามได้ โดยเฉพาะอย่างยิ่งเมื่อเกิดการโจมตีทางไซเบอร์ที่มีความซับซ้อนมากขึ้นเรื่อยๆ หนึ่งในวิธีการที่ได้รับความนิยมในการเพิ่มความปลอดภัยให้กับระบบคือ Multi-Factor Authentication หรือ MFA ซึ่งช่วยป้องกันการเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต มาทำความรู้จักกับ MFA ว่ามีวิธีการใช้งานอย่างไรในโลกความปลอดภัยไซเบอร์ และทำไมถึงสำคัญต่อการปกป้องข้อมูลของเรา
Multi-Factor Authentication คืออะไร?
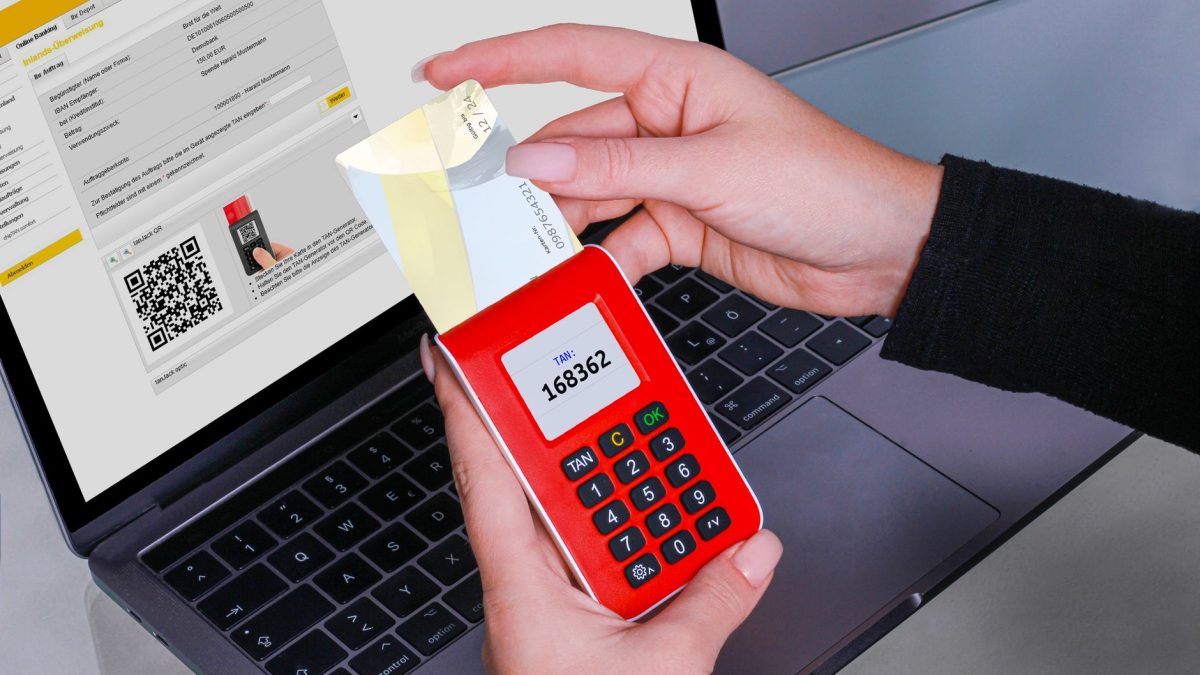
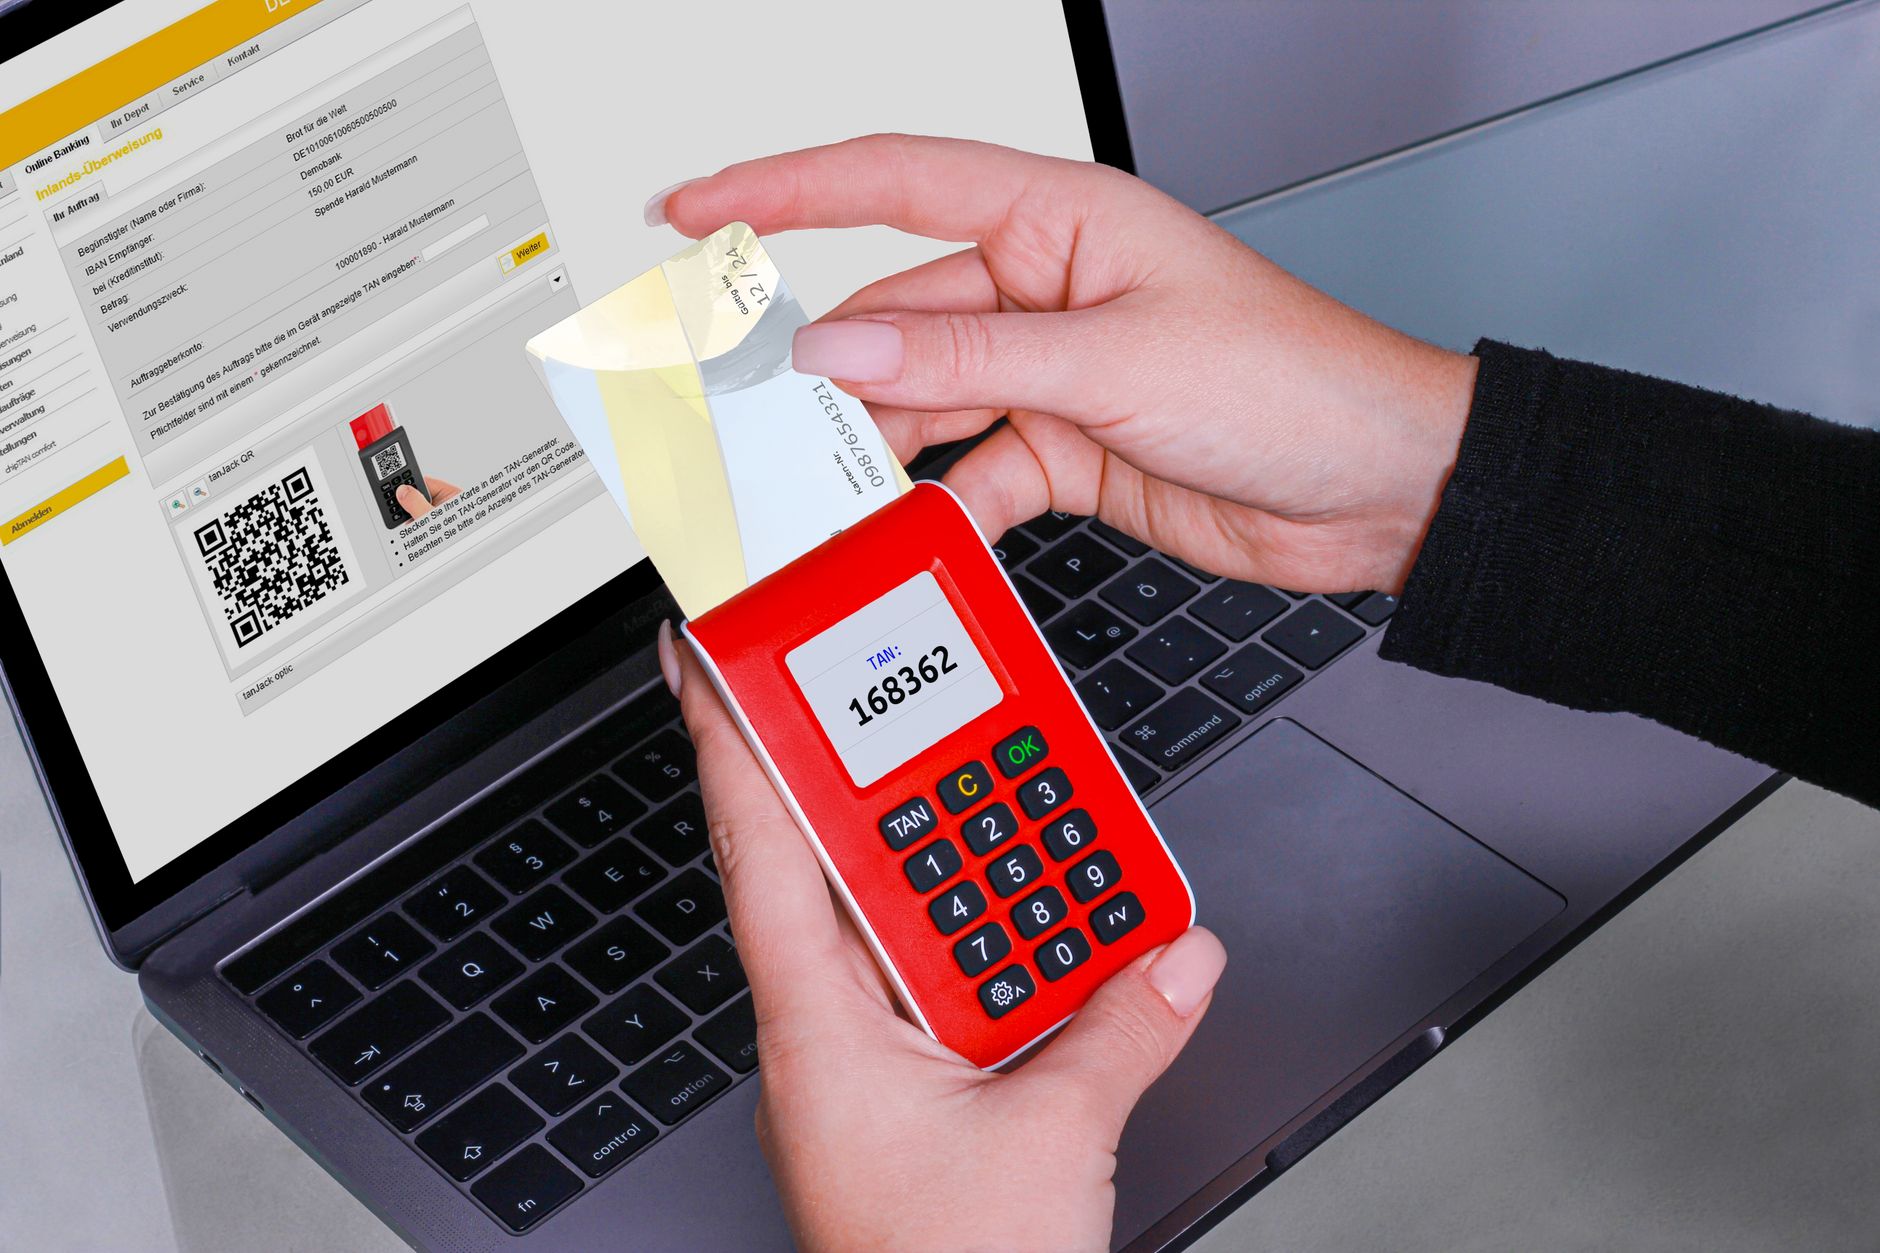
MFA หรือ Multi-Factor Authentication คือวิธีการยืนยันตัวตนที่ต้องใช้มากกว่าหนึ่งปัจจัยในการเข้าใช้งานระบบ โดยทั่วไปแล้ว ปัจจัยในการยืนยันตัวตนสามารถแบ่งออกเป็น 3 ประเภท คือ สิ่งที่คุณรู้ (เช่น รหัสผ่าน), สิ่งที่คุณมี (เช่น โทรศัพท์มือถือหรืออุปกรณ์ที่ใช้สร้างรหัส OTP), และสิ่งที่คุณเป็น (เช่น ลายนิ้วมือหรือการสแกนใบหน้า) การใช้ MFA จะช่วยให้มั่นใจได้ว่าผู้ที่พยายามเข้าถึงข้อมูลนั้นเป็นผู้ที่มีสิทธิ์จริงๆ
ทำไม MFA ถึงสำคัญ?
การใช้ MFA ช่วยเพิ่มชั้นความปลอดภัยให้กับข้อมูลของเรา โดยเฉพาะในยุคที่การโจมตีทางไซเบอร์มีความซับซ้อนและหลากหลายมากขึ้น หากมีเพียงรหัสผ่านเพียงอย่างเดียว การแฮกเกอร์สามารถขโมยรหัสผ่านและเข้าถึงข้อมูลได้ง่าย แต่เมื่อใช้ MFA จะต้องมีการยืนยันตัวตนจากหลายปัจจัย ซึ่งทำให้การเข้าถึงข้อมูลนั้นยากขึ้น ตัวอย่างเช่น หากแฮกเกอร์สามารถขโมยรหัสผ่านได้ แต่ยังไม่มีโทรศัพท์มือถือของผู้ใช้ที่จะใช้ในการยืนยันตัวตน ก็จะไม่สามารถเข้าถึงข้อมูลได้
วิธีการใช้งาน MFA ในองค์กร
การนำ MFA มาใช้ในองค์กรนั้นสามารถทำได้หลายวิธี โดยทั่วไปแล้วจะเริ่มจากการเลือกแพลตฟอร์มที่รองรับ MFA ซึ่งในปัจจุบันมีหลายบริษัทที่ให้บริการ MFA เช่น Google, Microsoft, และ Authy องค์กรควรประเมินความต้องการและความเสี่ยงที่อาจเกิดขึ้น เพื่อเลือกวิธีการที่เหมาะสมที่สุด
เมื่อเลือกแพลตฟอร์มได้แล้ว ขั้นตอนถัดไปคือการติดตั้งและกำหนดค่า MFA โดยสามารถตั้งค่าให้ผู้ใช้ต้องยืนยันตัวตนผ่านอุปกรณ์ที่มีอยู่ เช่น การส่งรหัส OTP ไปยังโทรศัพท์มือถือ หรือการใช้แอปพลิเคชันสร้างรหัส MFA เช่น Google Authenticator หรือ Microsoft Authenticator นอกจากนี้ องค์กรยังควรให้ความรู้กับพนักงานเกี่ยวกับการใช้งาน MFA และความสำคัญของการรักษาความปลอดภัยของข้อมูล
ตัวอย่างการใช้งาน MFA ในชีวิตประจำวัน
MFA ไม่ได้จำกัดเฉพาะการใช้งานในองค์กรเท่านั้น แต่ยังสามารถนำมาใช้ในชีวิตประจำวันได้ด้วย เช่น การใช้งานธนาคารออนไลน์ ซึ่งปัจจุบันหลายธนาคารจะมีการส่งรหัส OTP ไปยังโทรศัพท์มือถือของผู้ใช้ก่อนที่จะทำการโอนเงินหรือทำรายการสำคัญ นอกจากนี้ บริการอีเมลและโซเชียลมีเดียหลายแห่งก็เริ่มนำ MFA มาใช้เพื่อเพิ่มความปลอดภัยให้กับบัญชีผู้ใช้
การใช้งาน MFA ในชีวิตประจำวันช่วยให้เรามั่นใจได้ว่าข้อมูลส่วนบุคคลของเราจะได้รับการปกป้องจากการเข้าถึงโดยไม่ได้รับอนุญาต และลดความเสี่ยงจากการโจมตีทางไซเบอร์ได้อย่างมีประสิทธิภาพ
ความท้าทายในการนำ MFA มาใช้
แม้ว่าการนำ MFA มาใช้จะมีประโยชน์มากมาย แต่ก็มีความท้าทายบางประการที่ต้องพิจารณา เช่น ความสะดวกในการใช้งาน สำหรับผู้ใช้ที่อาจไม่คุ้นเคยกับการใช้งาน MFA อาจรู้สึกไม่สะดวกในการต้องกรอกรหัส OTP หรือใช้การยืนยันตัวตนแบบอื่น ๆ นอกจากนี้ ยังมีความเสี่ยงที่เกี่ยวข้องกับการสูญเสียอุปกรณ์ที่ใช้ในการยืนยันตัวตน เช่น โทรศัพท์มือถือ ซึ่งอาจทำให้ผู้ใช้ไม่สามารถเข้าถึงข้อมูลได้ในบางกรณี
อนาคตของ MFA
ในอนาคต MFA อาจจะพัฒนาขึ้นไปอีก โดยการนำเทคโนโลยีใหม่ ๆ เข้ามาช่วยในการยืนยันตัวตน เช่น การใช้ปัญญาประดิษฐ์หรือการวิเคราะห์พฤติกรรมของผู้ใช้ เพื่อเพิ่มความปลอดภัยและความสะดวกในการใช้งานให้มากยิ่งขึ้น การใช้เทคโนโลยีอย่างเช่น การจดจำใบหน้า หรือการวิเคราะห์ลายนิ้วมืออาจจะกลายเป็นมาตรฐานใหม่ในการยืนยันตัวตนในอนาคต
ในตอนนี้ เราได้เรียนรู้เกี่ยวกับ MFA และความสำคัญของมันในการรักษาความปลอดภัยของข้อมูลในยุคดิจิทัล รวมถึงวิธีการใช้งานในองค์กรและในชีวิตประจำวัน ในตอนถัดไป เราจะมาทำความรู้จักกับเทคนิคและกลยุทธ์ในการเพิ่มประสิทธิภาพของ MFA ให้มากยิ่งขึ้น เพื่อให้คุณสามารถนำไปใช้ในการปกป้องข้อมูลของคุณได้อย่างมีประสิทธิภาพมากที่สุด
สรุปได้ว่า MFA เป็นเครื่องมือที่สำคัญในการเพิ่มความปลอดภัยให้กับข้อมูล โดยการใช้ปัจจัยหลายอย่างในการยืนยันตัวตน ซึ่งช่วยป้องกันการเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต และทำให้การโจมตีทางไซเบอร์เป็นเรื่องที่ยากขึ้นสำหรับแฮกเกอร์
ที่มา: TechExtreme Editorial
#MFA ใช้จริงยังไง — ลึกซึ้ง ตอน 1 #security #พอดแคสต์ #TechExtreme #พอดแคสต์ #TechExtremePodcast
ติดตามตอนต่อไปเพื่อเรียนรู้วิธีการเพิ่มประสิทธิภาพ MFA ในการรักษาความปลอดภัยของข้อมูลของคุณ!


