ในตอนที่แล้ว เราได้พูดถึงพื้นฐานและการกำเนิดของ Multi-Factor Authentication หรือ MFA ว่ามีความสำคัญอย่างไรในการป้องกันข้อมูลจากการโจมตีทางไซเบอร์ ในตอนนี้เราจะเจาะลึกไปยังวิวัฒนาการของ MFA ตั้งแต่ยุคแรกจนถึงปัจจุบัน รวมถึงแนวโน้มในอนาคตที่เราควรจับตามอง
วิวัฒนาการของ MFA ตั้งแต่ยุคแรก
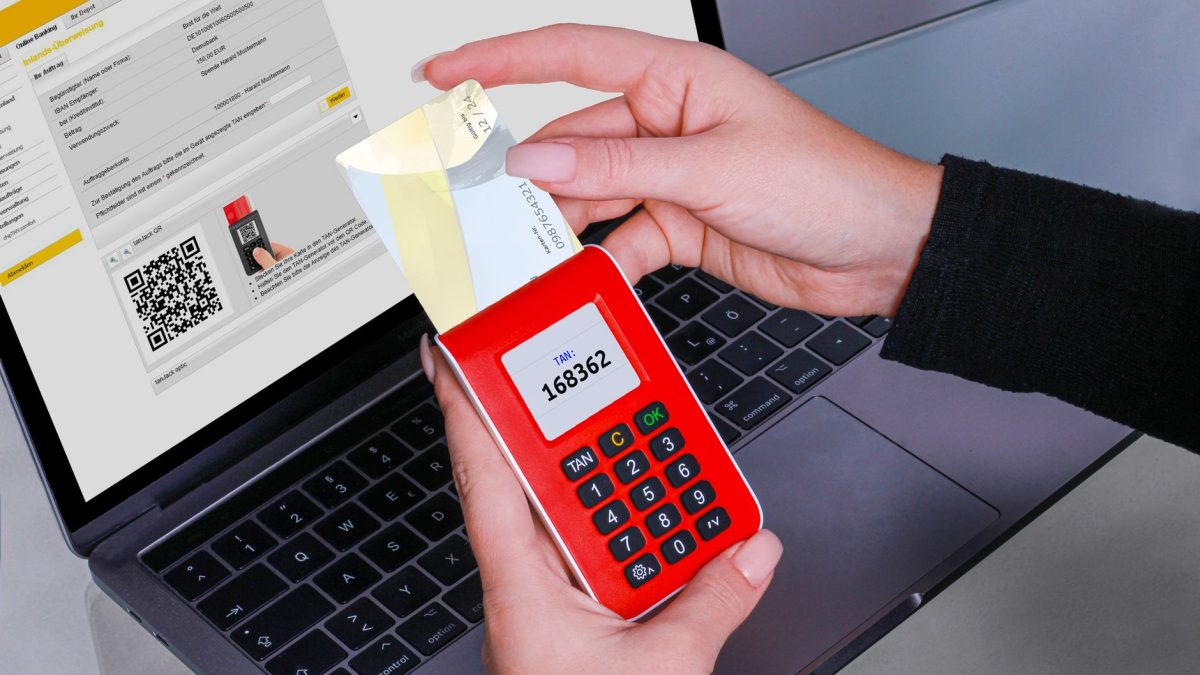
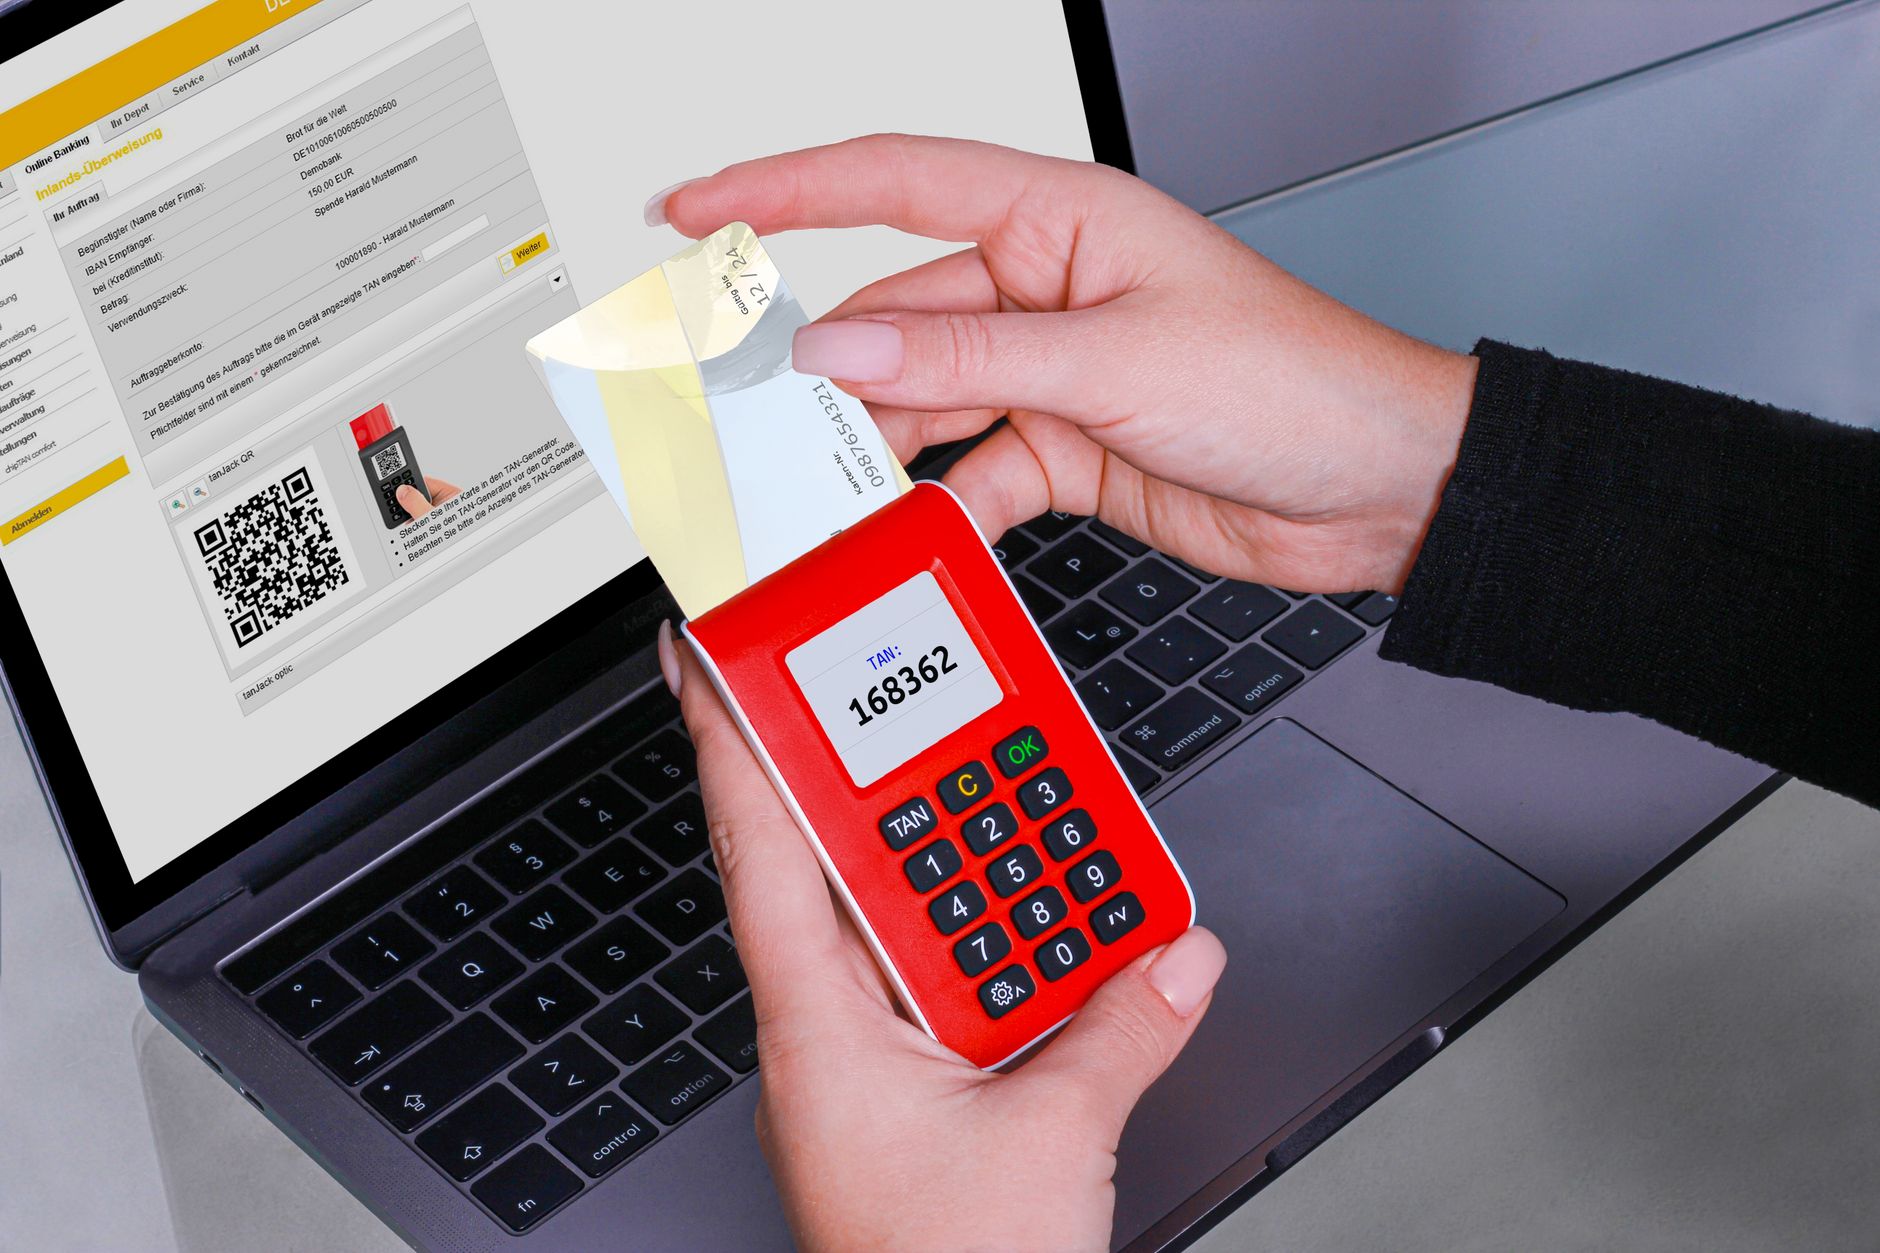
MFA เริ่มต้นจากการใช้รหัสผ่านเพียงอย่างเดียว ซึ่งเป็นวิธีการที่ง่ายแต่มีจุดอ่อนมากมาย การใช้รหัสผ่านเพียงอย่างเดียวทำให้ผู้โจมตีสามารถเข้าถึงข้อมูลได้ง่าย หากพวกเขาสามารถขโมยรหัสผ่านจากผู้ใช้ได้ ดังนั้นในปี 1980s ได้มีการเริ่มนำเสนอวิธีการใหม่ในการยืนยันตัวตน โดยการใช้รหัสผ่านร่วมกับอุปกรณ์ที่เป็นกายภาพ เช่น Token หรือ Smart Card
ตัวอย่างเช่น RSA SecurID ซึ่งเปิดตัวในปี 1986 เป็นหนึ่งในตัวอย่างแรกที่ใช้ระบบ MFA โดยให้ผู้ใช้มีรหัสผ่านที่เปลี่ยนแปลงทุกๆ 30 วินาที ซึ่งทำให้ผู้โจมตีไม่สามารถใช้รหัสผ่านเดิมได้ การพัฒนานี้ถือเป็นก้าวสำคัญในการรักษาความปลอดภัยข้อมูล เพราะทำให้การโจมตีด้วยการใช้รหัสผ่านเพียงอย่างเดียวไม่สามารถทำได้ง่ายๆ
การนำ MFA มาใช้ในองค์กร
ในปี 1990s การนำ MFA มาใช้เริ่มแพร่หลายมากขึ้น โดยเฉพาะในองค์กรที่ต้องการปกป้องข้อมูลสำคัญจากการเข้าถึงที่ไม่เหมาะสม องค์กรเริ่มใช้ระบบ MFA ในการเข้าถึงเครือข่ายภายในและข้อมูลสำคัญ เช่น ระบบการเงินหรือข้อมูลลูกค้า
การใช้ MFA ในองค์กรยังช่วยในการปฏิบัติตามกฎระเบียบและมาตรฐานความปลอดภัย เช่น PCI DSS ที่กำหนดให้ธุรกิจที่จัดการข้อมูลบัตรเครดิตต้องมีมาตรการรักษาความปลอดภัยที่เข้มงวด การใช้ MFA ช่วยให้ธุรกิจสามารถป้องกันการโจรกรรมข้อมูลได้อย่างมีประสิทธิภาพ นอกจากนี้ยังมีการใช้ MFA ในธุรกิจที่มีการจัดการข้อมูลที่ละเอียดอ่อน เช่น สถาบันการเงิน หรือหน่วยงานรัฐบาล ที่ต้องการให้แน่ใจว่าข้อมูลของประชาชนได้รับการปกป้องอย่างดีที่สุด
MFA ในยุคดิจิทัล
ในปี 2000s และ 2010s การพัฒนาเทคโนโลยีได้ส่งผลให้ MFA มีความหลากหลายมากขึ้น โดยเฉพาะอย่างยิ่งการใช้เทคโนโลยีมือถือ เช่น การยืนยันตัวตนผ่าน SMS หรือแอปพลิเคชันที่สร้างรหัส OTP (One-Time Password) ที่สามารถใช้ในการเข้าถึงระบบต่างๆ
ตัวอย่างเช่น Google Authenticator ที่เปิดตัวในปี 2010 ทำให้ผู้ใช้สามารถสร้างรหัส OTP ได้โดยตรงจากโทรศัพท์มือถือ ซึ่งทำให้การยืนยันตัวตนมีความสะดวกสบายมากขึ้นและลดความเสี่ยงจากการโจมตี นอกจากนี้ยังมีการพัฒนาระบบ MFA ที่ใช้การยืนยันตัวตนผ่านการสแกนลายนิ้วมือ หรือการจดจำใบหน้าที่ทำให้การเข้าถึงระบบมีความปลอดภัยมากยิ่งขึ้น
แนวโน้ม MFA ในอนาคต
ในปัจจุบัน MFA กำลังพัฒนาไปในทิศทางใหม่ที่รวมถึงการใช้เทคโนโลยีชีวภาพ เช่น การสแกนลายนิ้วมือหรือการจดจำใบหน้า ซึ่งช่วยให้การยืนยันตัวตนมีความแม่นยำและปลอดภัยมากยิ่งขึ้น นอกจากนี้ การใช้ AI ในการตรวจจับพฤติกรรมของผู้ใช้ก็เริ่มเข้ามามีบทบาทในการป้องกันการโจมตี โดยระบบจะสามารถเรียนรู้พฤติกรรมของผู้ใช้และแจ้งเตือนเมื่อมีการเข้าถึงที่ผิดปกติ
การใช้งาน MFA จึงไม่เพียงแต่เป็นการป้องกันข้อมูลจากการโจมตี แต่ยังเป็นการสร้างความเชื่อมั่นให้กับผู้ใช้ในระบบดิจิทัล ตัวอย่างเช่น บริษัทใหญ่ๆ อย่าง Microsoft และ Google เริ่มใช้ MFA ในการจัดการบัญชีผู้ใช้เพื่อเพิ่มความปลอดภัยในการเข้าถึงข้อมูลสำคัญของลูกค้า
บทบาทของ MFA ในการป้องกันการโจมตีทางไซเบอร์
การโจมตีทางไซเบอร์ในปัจจุบันมีรูปแบบที่หลากหลายและซับซ้อนมากขึ้น เช่น การโจมตีแบบฟิชชิ่ง (Phishing) ที่มุ่งหวังจะขโมยข้อมูลส่วนตัวของผู้ใช้ MFA เข้ามามีบทบาทสำคัญในการป้องกันการโจมตีเหล่านี้ โดยการเพิ่มชั้นการป้องกันที่ต้องการข้อมูลมากกว่าหนึ่งประเภท ทำให้ผู้โจมตีไม่สามารถเข้าถึงข้อมูลได้ง่ายๆ
นอกจากนี้ MFA ยังช่วยในการตรวจสอบความถูกต้องของผู้ใช้ในระบบที่มีการเข้าถึงข้อมูลที่มีความละเอียดอ่อน เช่น ในระบบการแพทย์หรือการเงิน ที่ต้องการให้แน่ใจว่าผู้ใช้ที่เข้าถึงข้อมูลนั้นเป็นผู้ที่มีสิทธิ์จริงๆ
สรุป
จากประวัติและวิวัฒนาการของ MFA ที่เราได้พูดถึงในตอนนี้ จะเห็นได้ว่า MFA มีการพัฒนาอย่างต่อเนื่องเพื่อให้เข้ากับความท้าทายใหม่ๆ ในโลกไซเบอร์ การใช้ MFA ไม่ใช่เพียงแค่การเพิ่มความปลอดภัย แต่ยังเป็นการสร้างความมั่นใจให้กับผู้ใช้ในระบบดิจิทัล ซึ่งในอนาคตเราคงจะเห็นการพัฒนาเทคโนโลยีนี้อย่างไม่หยุดยั้ง การนำ MFA มาใช้ในองค์กรและในชีวิตประจำวันจะเป็นสิ่งที่สำคัญมากขึ้นเรื่อยๆ เพื่อป้องกันข้อมูลที่มีค่าจากการถูกโจมตีทางไซเบอร์.
ที่มา: TechExtreme Editorial
#ประวัติ MFA — ลึกซึ้ง ตอน 2 #security #พอดแคสต์ #TechExtreme #พอดแคสต์ #TechExtremePodcast
ขอบคุณที่ติดตามฟังพอดแคสต์ TechExtreme ในตอนนี้ เราหวังว่าคุณจะได้รับความรู้และแรงบันดาลใจในการนำ MFA ไปใช้ในงานของคุณ.


