ยินดีต้อนรับเข้าสู่ตอนพิเศษของเราที่จะเจาะลึกเรื่อง Multi-Factor Authentication หรือ MFA กันต่อในตอนที่ 2 นี้ ในตอนที่แล้วเราได้พูดถึงพื้นฐานของ MFA ว่าคืออะไร ทำงานอย่างไร และเหตุใดจึงมีความสำคัญต่อการรักษาความปลอดภัยในโลกดิจิทัลที่เราอาศัยอยู่กันอยู่ วันนี้เราอยากจะพาคุณไปสำรวจลึกลงไปในกระบวนการทำงานของ MFA และแนวทางการนำไปใช้ในองค์กรอย่างมีประสิทธิภาพ
ทำไม MFA จึงสำคัญ?
MFA เป็นการเพิ่มระดับความปลอดภัยให้กับบัญชีผู้ใช้ โดยการบังคับให้ผู้ใช้ต้องยืนยันตัวตนผ่านมากกว่าหนึ่งวิธี เช่น การใช้รหัสผ่านร่วมกับรหัส OTP ที่ส่งไปยังมือถือ หรือการใช้ลายนิ้วมือร่วมกับการยืนยันจากแอปพลิเคชัน MFA อื่น ๆ การใช้ MFA ช่วยลดความเสี่ยงจากการถูกขโมยข้อมูลหรือบัญชีผู้ใช้ได้อย่างมีประสิทธิภาพ นอกจากนี้ยังช่วยป้องกันการโจมตีจากการฟิชชิงที่มักจะใช้การขโมยรหัสผ่านเพียงอย่างเดียว
ตัวอย่างเช่น หากคุณเป็นผู้ใช้บริการธนาคารออนไลน์ การใช้ MFA จะทำให้คุณมั่นใจได้ว่าบัญชีของคุณจะปลอดภัยมากขึ้น แม้ว่าผู้ไม่หวังดีจะได้รหัสผ่านของคุณไปแล้ว แต่ก็ยังไม่สามารถเข้าถึงบัญชีได้หากไม่มีรหัส OTP ที่ส่งไปยังโทรศัพท์ของคุณ ซึ่งเป็นการสร้างชั้นป้องกันที่มีประสิทธิภาพ
ประเภทของ Multi-Factor Authentication
MFA มีหลายประเภทที่สามารถนำมาใช้ได้ โดยทั่วไปจะแบ่งออกเป็นสามประเภทหลัก ได้แก่
1. **สิ่งที่คุณรู้** (Something You Know) เช่น รหัสผ่านหรือ PIN
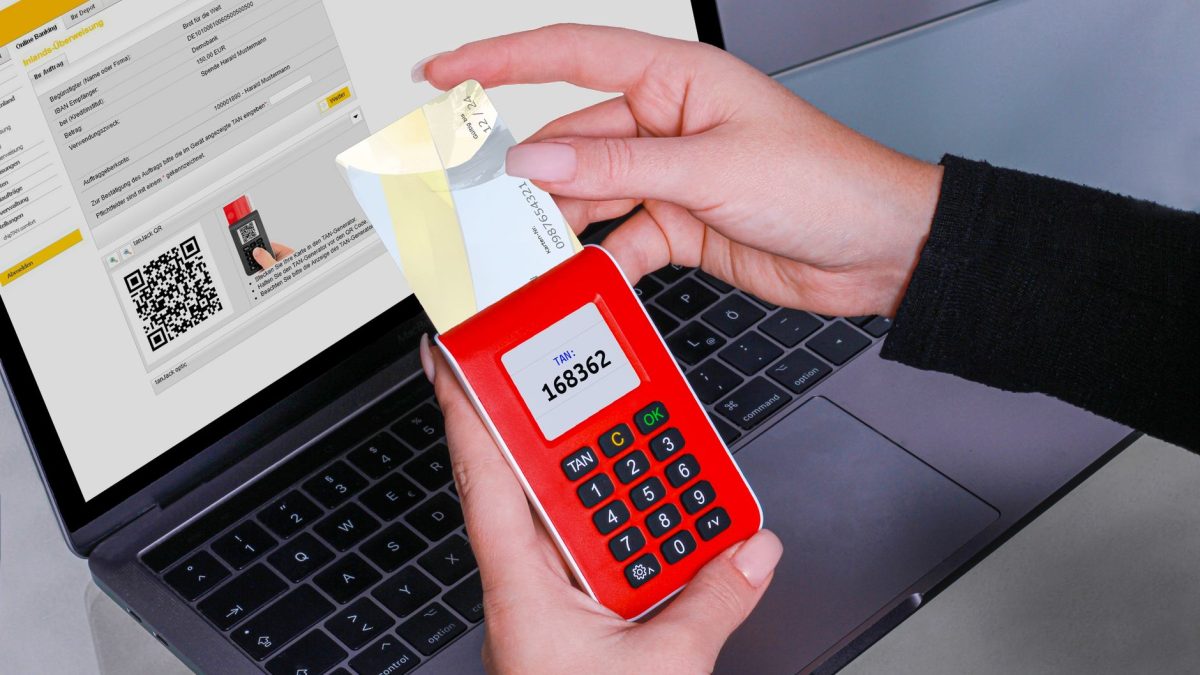
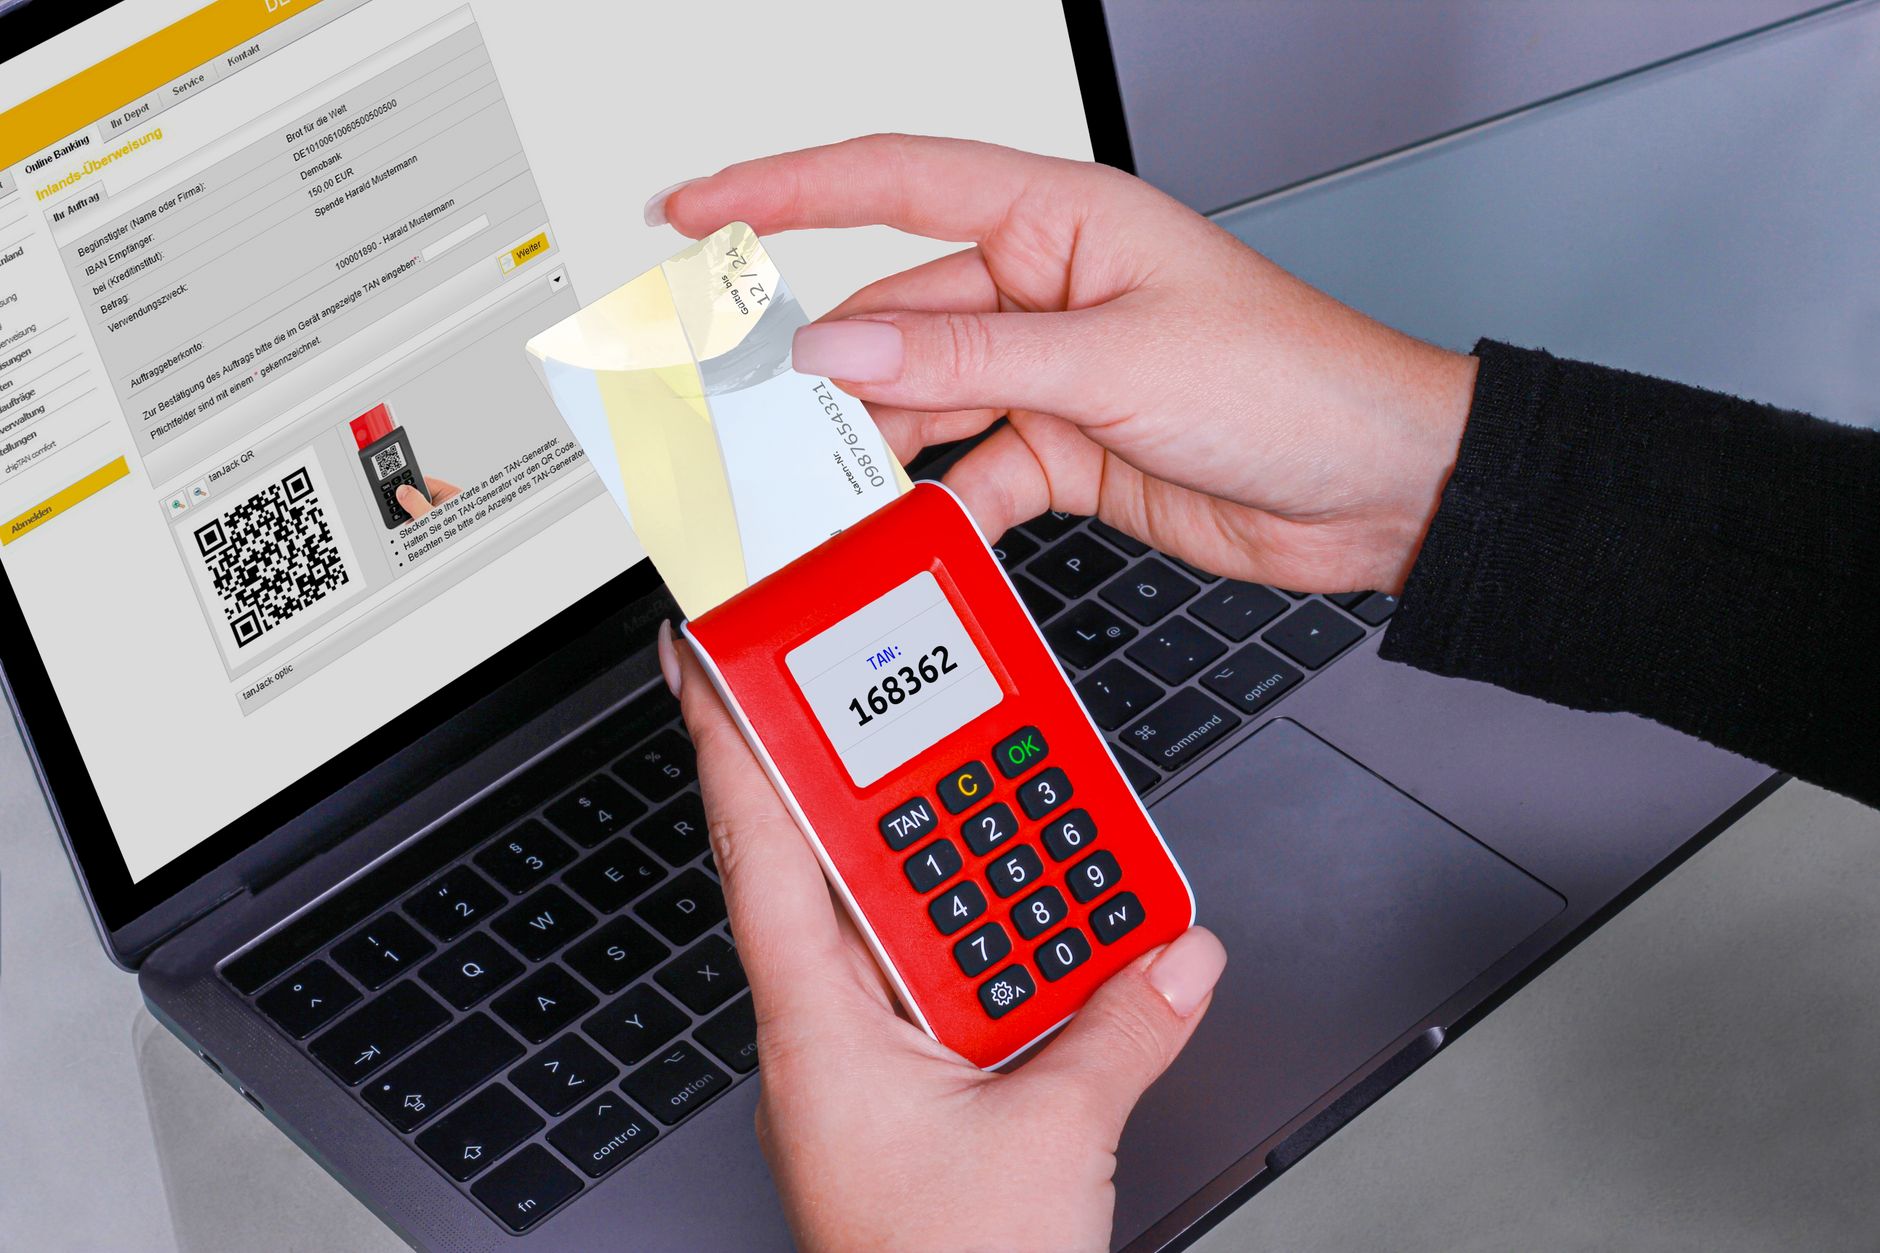
2. **สิ่งที่คุณมี** (Something You Have) เช่น สมาร์ทโฟนที่ใช้รับรหัส OTP หรือการ์ดประจำตัว
3. **สิ่งที่คุณเป็น** (Something You Are) เช่น ลายนิ้วมือหรือการสแกนใบหน้า
การรวมกันของแต่ละประเภทนี้ทำให้ MFA มีความหลากหลายและสามารถปรับใช้ได้ตามความต้องการของแต่ละองค์กร ยกตัวอย่างเช่น หากคุณเป็นองค์กรที่ให้บริการทางการเงิน คุณอาจจะต้องใช้ MFA ที่มีความเข้มงวดมากขึ้น เช่น การสแกนลายนิ้วมือและการส่งรหัส OTP ผ่าน SMS
นอกจากนี้ยังมีการใช้เทคโนโลยีใหม่ ๆ เช่น การยืนยันตัวตนผ่านเสียง (Voice Recognition) ที่สามารถใช้เป็นอีกหนึ่งวิธีในการยืนยันตัวตนได้ ทำให้ MFA มีความหลากหลายมากยิ่งขึ้น
วิธีการนำ MFA ไปใช้ในองค์กร
การนำ MFA ไปใช้ในองค์กรไม่ใช่เรื่องยาก แต่ต้องมีการวางแผนและดำเนินการอย่างรอบคอบ ขั้นตอนแรกคือการประเมินความเสี่ยงที่องค์กรของคุณเผชิญอยู่ จากนั้นให้เลือกวิธีการ MFA ที่เหมาะสมกับความต้องการและลักษณะขององค์กรของคุณ
หลังจากนั้นควรมีการฝึกอบรมพนักงานเกี่ยวกับการใช้ MFA รวมถึงการจัดทำเอกสารที่ชัดเจนเกี่ยวกับวิธีการใช้งานและการสนับสนุนทางเทคนิคในกรณีที่เกิดปัญหา นอกจากนี้ยังต้องมีการทดสอบระบบ MFA เพื่อให้มั่นใจว่าทำงานได้อย่างถูกต้อง และมีความเสถียร
การนำ MFA ไปใช้ในองค์กรควรทำอย่างค่อยเป็นค่อยไป โดยเริ่มจากกลุ่มผู้ใช้ที่มีความเสี่ยงสูงก่อน เช่น ผู้บริหาร หรือผู้ที่เข้าถึงข้อมูลที่สำคัญ จากนั้นค่อยขยายไปยังผู้ใช้อื่น ๆ
ความท้าทายในการใช้ MFA
แม้ว่า MFA จะมีประโยชน์มากมาย แต่ก็มีความท้าทายที่ต้องเผชิญอยู่เช่นกัน อาจมีปัญหาเกี่ยวกับการใช้งานที่ซับซ้อนสำหรับผู้ใช้ โดยเฉพาะผู้ที่ไม่คุ้นเคยกับเทคโนโลยี บางครั้งอาจเกิดปัญหาในการรับรหัส OTP หรือการใช้งานอุปกรณ์ที่จำเป็นต้องใช้ในการยืนยันตัวตน นอกจากนี้ยังมีความเสี่ยงจากการโจมตีที่เรียกว่า Man-in-the-Middle ที่อาจเกิดขึ้นในกระบวนการส่งข้อมูล
การจัดการกับความท้าทายเหล่านี้จึงเป็นสิ่งสำคัญ โดยการให้การสนับสนุนและการฝึกอบรมผู้ใช้ รวมถึงการเลือกใช้เทคโนโลยี MFA ที่มีความปลอดภัยและใช้งานง่าย
นอกจากนี้ ผู้ใช้ควรได้รับการสอนเกี่ยวกับวิธีการป้องกันการโจมตีฟิชชิง ซึ่งเป็นการโจมตีที่มักจะเกิดขึ้นก่อนที่การยืนยันตัวตนจะเกิดขึ้น เพื่อให้ผู้ใช้สามารถป้องกันตัวเองได้ในระดับหนึ่ง
สรุป
MFA เป็นเครื่องมือที่มีความสำคัญในการรักษาความปลอดภัยของข้อมูลและบัญชีผู้ใช้ในยุคดิจิทัล การนำ MFA ไปใช้ในองค์กรสามารถช่วยลดความเสี่ยงจากการโจมตีและการขโมยข้อมูลได้อย่างมีประสิทธิภาพ อย่างไรก็ตาม การใช้งาน MFA ยังมีความท้าทายที่ต้องจัดการอยู่เสมอ การวางแผนและการฝึกอบรมที่เหมาะสมจะช่วยให้การใช้งาน MFA เป็นไปอย่างราบรื่นและมีประสิทธิภาพ
ในตอนนี้เราหวังว่าคุณจะได้ความรู้และเข้าใจในเรื่อง MFA มากขึ้น และสามารถนำไปใช้ในการทำงานหรือองค์กรของคุณได้อย่างมีประสิทธิภาพ หากคุณมีข้อสงสัยหรือความคิดเห็นเกี่ยวกับ MFA สามารถส่งข้อความมาที่เราทางช่องทางต่าง ๆ ได้เลย
ที่มา: TechExtreme Editorial
#MFA ฉบับเล่าฟัง — ลึกซึ้ง ตอน 2 #security #พอดแคสต์ #TechExtreme #พอดแคสต์ #TechExtremePodcast
ขอบคุณที่ติดตามพอดแคสต์ของเราในวันนี้ หวังว่าคุณจะได้ความรู้ที่มีประโยชน์เกี่ยวกับ MFA!


