การรักษาความปลอดภัยของข้อมูลในยุคดิจิทัลนั้นเป็นสิ่งที่มีความสำคัญอย่างยิ่ง โดยเฉพาะเมื่อเราต้องเผชิญกับภัยคุกคามทางไซเบอร์ที่เพิ่มขึ้นอย่างต่อเนื่อง ในตอนนี้ เราจะมาสำรวจประวัติศาสตร์ของ Multi-Factor Authentication (MFA) ที่มีความสำคัญต่อการรักษาความปลอดภัยของข้อมูล และการพัฒนาเทคโนโลยีที่เกี่ยวข้องกับ MFA ในองค์กรต่างๆ
จุดเริ่มต้นของ MFA
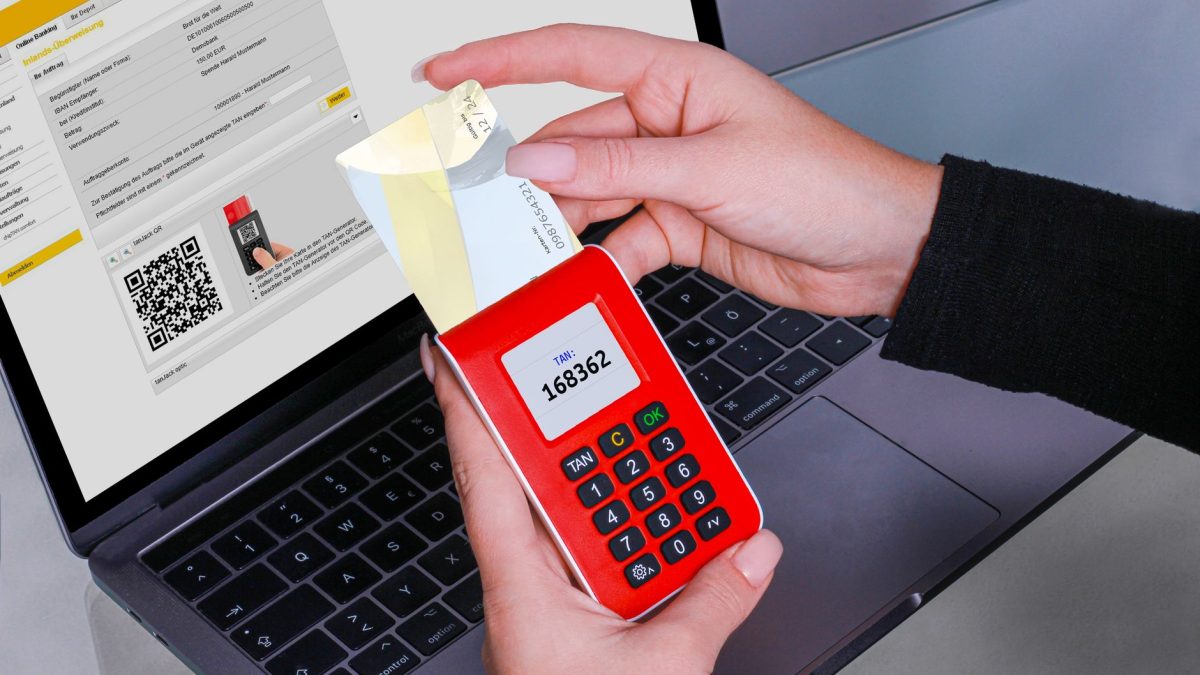
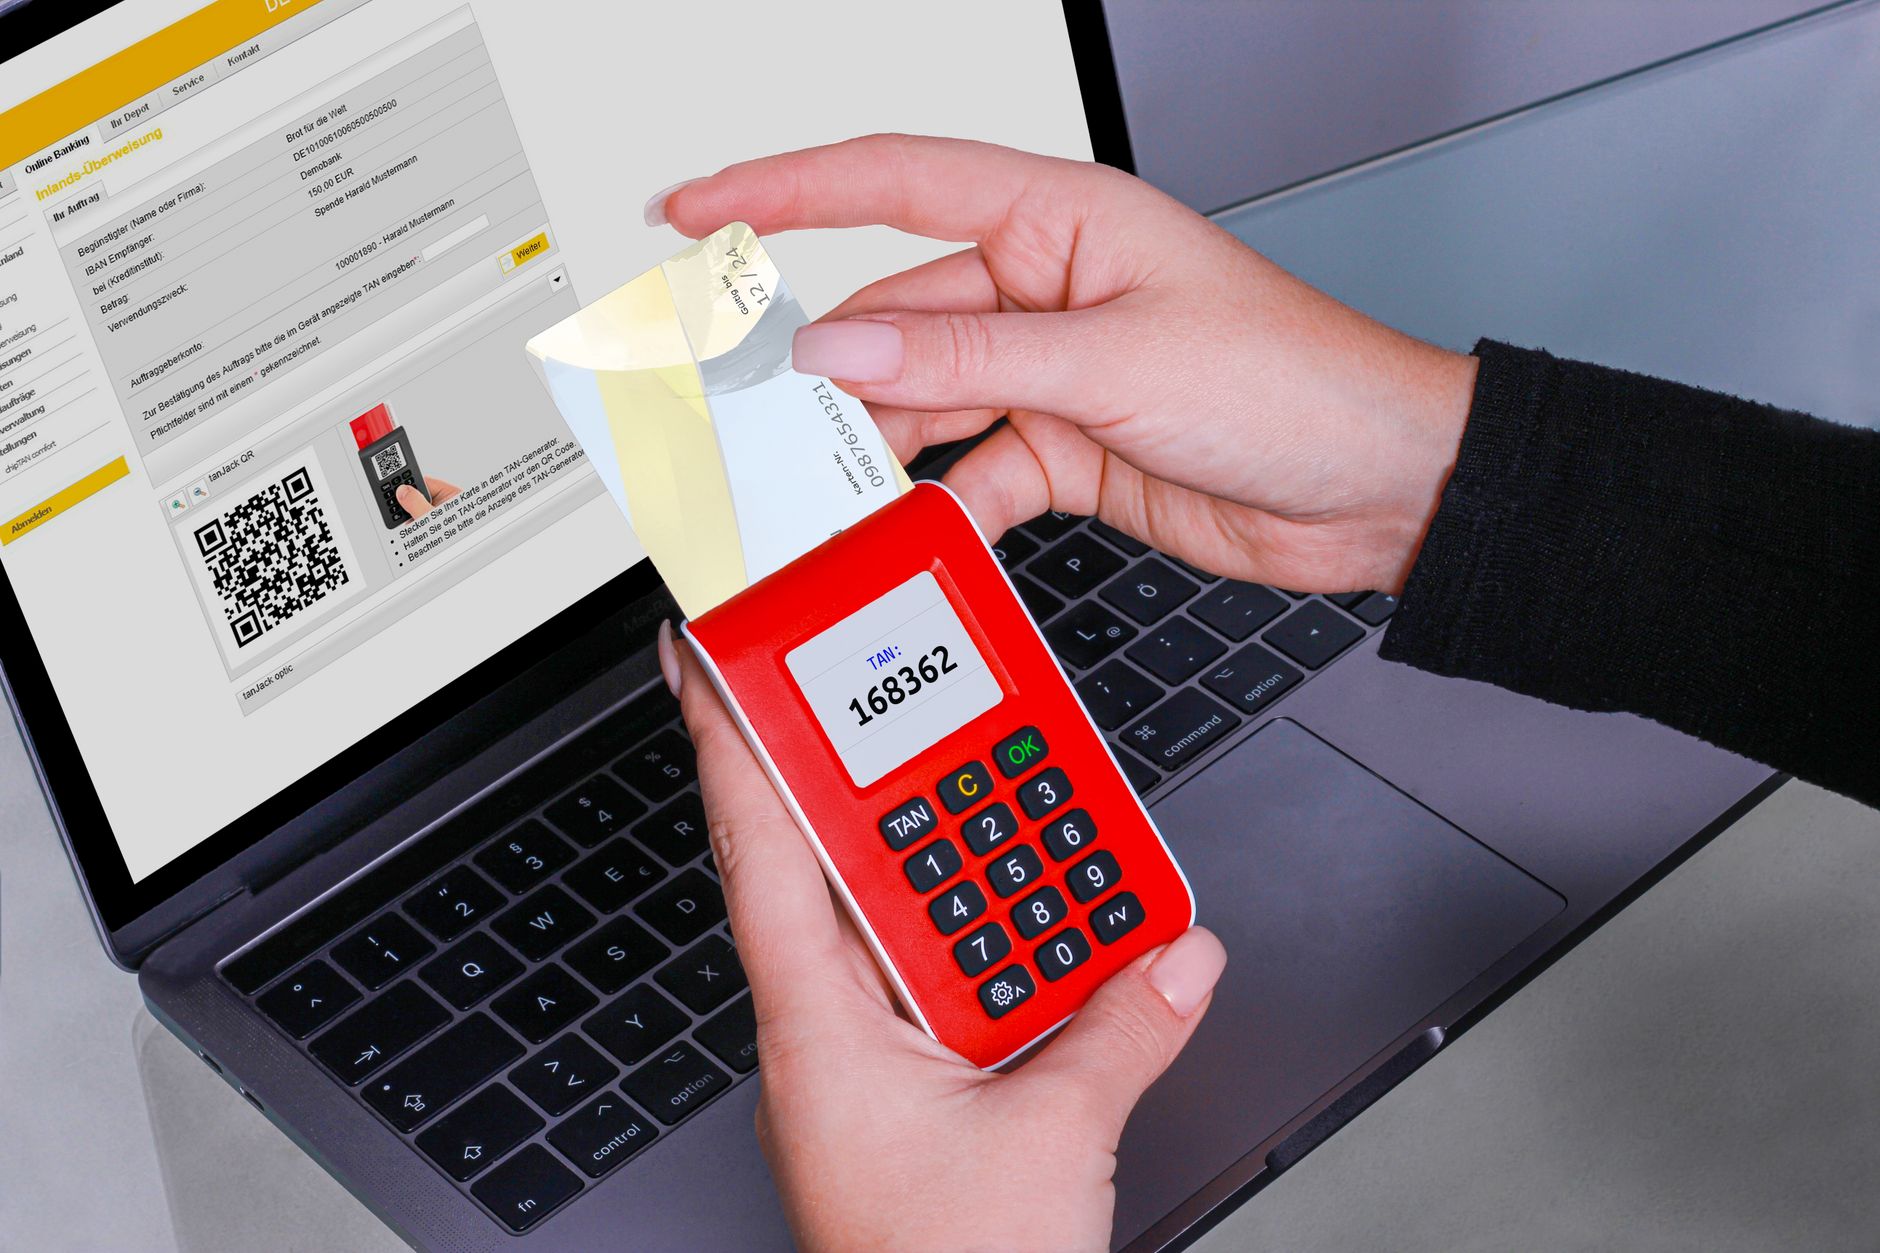
MFA หรือ Multi-Factor Authentication คือระบบที่ใช้การยืนยันตัวตนจากหลายปัจจัย ซึ่งทำให้การเข้าถึงข้อมูลหรือระบบต่างๆ มีความปลอดภัยมากยิ่งขึ้น จุดเริ่มต้นของ MFA สามารถย้อนกลับไปได้ไกลถึงปี 1980 เมื่อมีการใช้ระบบการยืนยันตัวตนแบบสองปัจจัย (2FA) ซึ่งเป็นการรวมกันระหว่างรหัสผ่านและข้อมูลที่ผู้ใช้มีอยู่จริง เช่น บัตรประจำตัวหรือเครื่องมือพิเศษที่สร้างรหัสแบบชั่วคราว
ในช่วงเวลานั้น การรักษาความปลอดภัยของข้อมูลยังอยู่ในระดับเบื้องต้น และการใช้รหัสผ่านเพียงอย่างเดียวไม่ได้เพียงพอในการปกป้องข้อมูลที่สำคัญ การพัฒนา MFA จึงเกิดขึ้นเพื่อตอบสนองต่อความต้องการในการปกป้องข้อมูลที่มีความสำคัญ โดยเฉพาะในองค์กรขนาดใหญ่ที่มีข้อมูลที่ต้องการรักษาความปลอดภัยอย่างเข้มงวด
การพัฒนา MFA ในยุคดิจิทัล
เมื่อเข้าสู่ยุคดิจิทัลในปี 2000 เทคโนโลยี MFA เริ่มได้รับความนิยมมากขึ้น โดยเฉพาะในองค์กรที่มีการใช้งานระบบคลาวด์และการทำธุรกรรมออนไลน์ที่ต้องการการรักษาความปลอดภัยที่สูงขึ้น บริษัทต่างๆ เริ่มนำ MFA มาใช้เพื่อปกป้องข้อมูลของลูกค้าและข้อมูลทางการเงิน
ในปี 2004 มีการเปิดตัวมาตรฐานสากลสำหรับ MFA ที่เรียกว่า FIDO (Fast IDentity Online) ซึ่งช่วยให้การยืนยันตัวตนของผู้ใช้มีความปลอดภัยและสะดวกสบายมากยิ่งขึ้น โดยใช้การยืนยันตัวตนจากอุปกรณ์ที่ผู้ใช้มีอยู่จริง เช่น สมาร์ทโฟนหรืออุปกรณ์พกพาอื่นๆ ที่สามารถสร้างรหัสยืนยันได้แบบเรียลไทม์
การใช้งาน MFA ในองค์กร
การนำ MFA มาใช้ในองค์กรนั้นมีความสำคัญมาก โดยเฉพาะในยุคที่มีการโจมตีทางไซเบอร์ที่มีความซับซ้อนมากขึ้น องค์กรต่างๆ เริ่มตระหนักถึงความสำคัญของการรักษาความปลอดภัยของข้อมูล และเริ่มใช้ MFA เป็นมาตรการหลักในการปกป้องข้อมูลของตน
ตัวอย่างเช่น ในปี 2016 บริษัท Google ได้ประกาศใช้ MFA เป็นมาตรการหลักในการรักษาความปลอดภัยของบัญชีผู้ใช้ โดยการใช้การยืนยันตัวตนจากอุปกรณ์ที่ผู้ใช้มีอยู่ เช่น โทรศัพท์มือถือ ซึ่งช่วยลดความเสี่ยงในการถูกแฮกบัญชีผู้ใช้ได้อย่างมีประสิทธิภาพ
นอกจากนี้ หลายองค์กรยังเริ่มนำ MFA มาใช้ในระบบการทำธุรกรรมออนไลน์ เช่น ธนาคารและเว็บไซต์การเงิน ที่ต้องการการรักษาความปลอดภัยที่สูงขึ้น เพื่อปกป้องข้อมูลทางการเงินของลูกค้า
ความท้าทายและอนาคตของ MFA
แม้ว่า MFA จะมีประโยชน์มากมาย แต่ก็ยังมีความท้าทายที่ต้องเผชิญ เช่น การใช้งานที่ซับซ้อนเกินไปสำหรับผู้ใช้บางคน ซึ่งอาจทำให้เกิดความไม่สะดวกในการเข้าถึงข้อมูล นอกจากนี้ ความเสี่ยงจากการโจมตีที่เกี่ยวข้องกับ MFA เอง เช่น การโจมตีแบบ phishing หรือการใช้ข้อมูลส่วนตัวเพื่อหลอกลวงผู้ใช้ในการยืนยันตัวตน ก็ยังเป็นปัญหาที่ต้องระวัง
ในอนาคต MFA จะต้องพัฒนาและปรับปรุงให้มีความสะดวกและปลอดภัยมากยิ่งขึ้น โดยการใช้เทคโนโลยีใหม่ๆ เช่น การใช้ AI ในการตรวจสอบพฤติกรรมของผู้ใช้เพื่อป้องกันการโจมตี รวมถึงการพัฒนาวิธีการยืนยันตัวตนที่ไม่ต้องพึ่งพารหัสผ่านเพียงอย่างเดียว
การยืนยันตัวตนแบบไร้รหัสผ่าน
ในช่วงไม่กี่ปีที่ผ่านมา มีการพัฒนาแนวทางใหม่ในการยืนยันตัวตนที่ไม่ต้องใช้รหัสผ่าน ซึ่งเป็นการตอบสนองต่อปัญหาที่เกี่ยวข้องกับการใช้รหัสผ่าน เช่น การลืมรหัสผ่านหรือการถูกขโมยข้อมูลรหัสผ่าน โดยการใช้เทคโนโลยีเช่น Biometric Authentication ที่สามารถใช้ลายนิ้วมือหรือการจดจำใบหน้าเพื่อยืนยันตัวตน
การใช้เทคโนโลยีเหล่านี้ไม่เพียงแต่ทำให้การเข้าถึงข้อมูลมีความสะดวกสบายมากขึ้น แต่ยังเพิ่มความปลอดภัยให้กับข้อมูลของผู้ใช้ได้อีกด้วย ตัวอย่างเช่น Apple ได้มีการนำ Face ID มาใช้ในอุปกรณ์ iPhone ซึ่งทำให้ผู้ใช้สามารถปลดล็อกโทรศัพท์และเข้าถึงข้อมูลได้อย่างรวดเร็วและปลอดภัย
การปฏิบัติตามมาตรฐานและกฎระเบียบ
การใช้งาน MFA ในองค์กรยังต้องปฏิบัติตามมาตรฐานและกฎระเบียบที่เกี่ยวข้องกับการรักษาความปลอดภัยของข้อมูล เช่น GDPR หรือ HIPAA ซึ่งมีข้อกำหนดในการปกป้องข้อมูลส่วนบุคคลและข้อมูลที่สำคัญ การนำ MFA มาใช้ช่วยให้องค์กรสามารถปฏิบัติตามข้อกำหนดเหล่านี้ได้อย่างมีประสิทธิภาพ
ตัวอย่างเช่น ในวงการการแพทย์ การใช้ MFA จะช่วยปกป้องข้อมูลของผู้ป่วยและทำให้มั่นใจได้ว่าข้อมูลเหล่านั้นจะไม่ถูกเข้าถึงโดยบุคคลที่ไม่ได้รับอนุญาต ซึ่งเป็นการสร้างความเชื่อมั่นให้กับผู้ใช้บริการทางการแพทย์และองค์กร
สรุป
Multi-Factor Authentication (MFA) เป็นระบบที่มีความสำคัญในการรักษาความปลอดภัยของข้อมูลในยุคดิจิทัล โดยการใช้การยืนยันตัวตนจากหลายปัจจัยช่วยลดความเสี่ยงในการถูกโจมตีและแฮกข้อมูล ในขณะที่มีการพัฒนาและปรับปรุงเทคโนโลยี MFA อย่างต่อเนื่อง องค์กรต่างๆ ควรตระหนักถึงความสำคัญของการนำ MFA มาใช้เป็นมาตรการหลักในการรักษาความปลอดภัยของข้อมูล เพื่อให้สามารถปกป้องข้อมูลที่สำคัญได้อย่างมีประสิทธิภาพ
ที่มา: TechExtreme Editorial
#ประวัติ MFA — ลึกซึ้ง ตอน 3 #security #พอดแคสต์ #TechExtreme #พอดแคสต์ #TechExtremePodcast
ขอบคุณที่ติดตามฟังพอดแคสต์ของเราในตอนนี้ หวังว่าคุณจะได้รับความรู้ที่มีประโยชน์เกี่ยวกับ MFA!


