ในปัจจุบัน ข้อมูลและการเข้าถึงระบบออนไลน์มีความสำคัญยิ่งกว่าเดิม ไม่ว่าจะเป็นข้อมูลส่วนบุคคล ข้อมูลทางการเงิน หรือข้อมูลที่เกี่ยวข้องกับธุรกิจ การรักษาความปลอดภัยของข้อมูลจึงเป็นสิ่งที่ต้องให้ความสำคัญอย่างยิ่ง หนึ่งในเครื่องมือที่ช่วยเพิ่มความปลอดภัยให้กับข้อมูลของเราคือ Multi-Factor Authentication หรือ MFA ที่กำลังได้รับความนิยมมากขึ้นในองค์กรต่างๆ
ความหมายของ Multi-Factor Authentication (MFA)
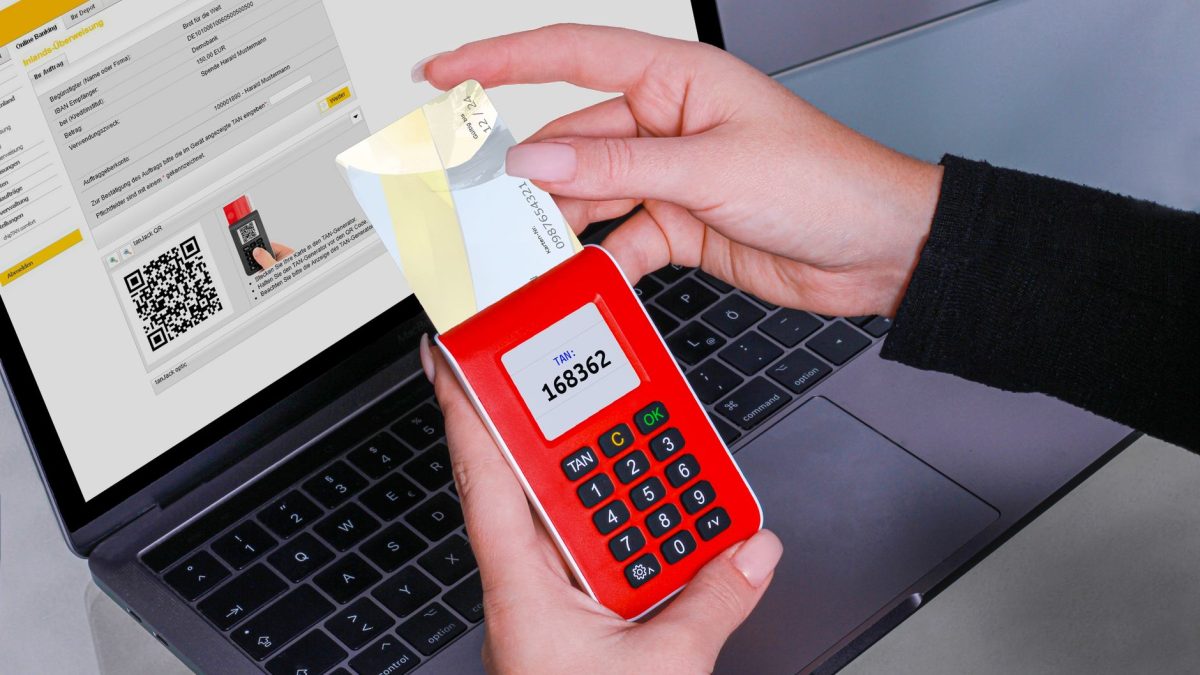
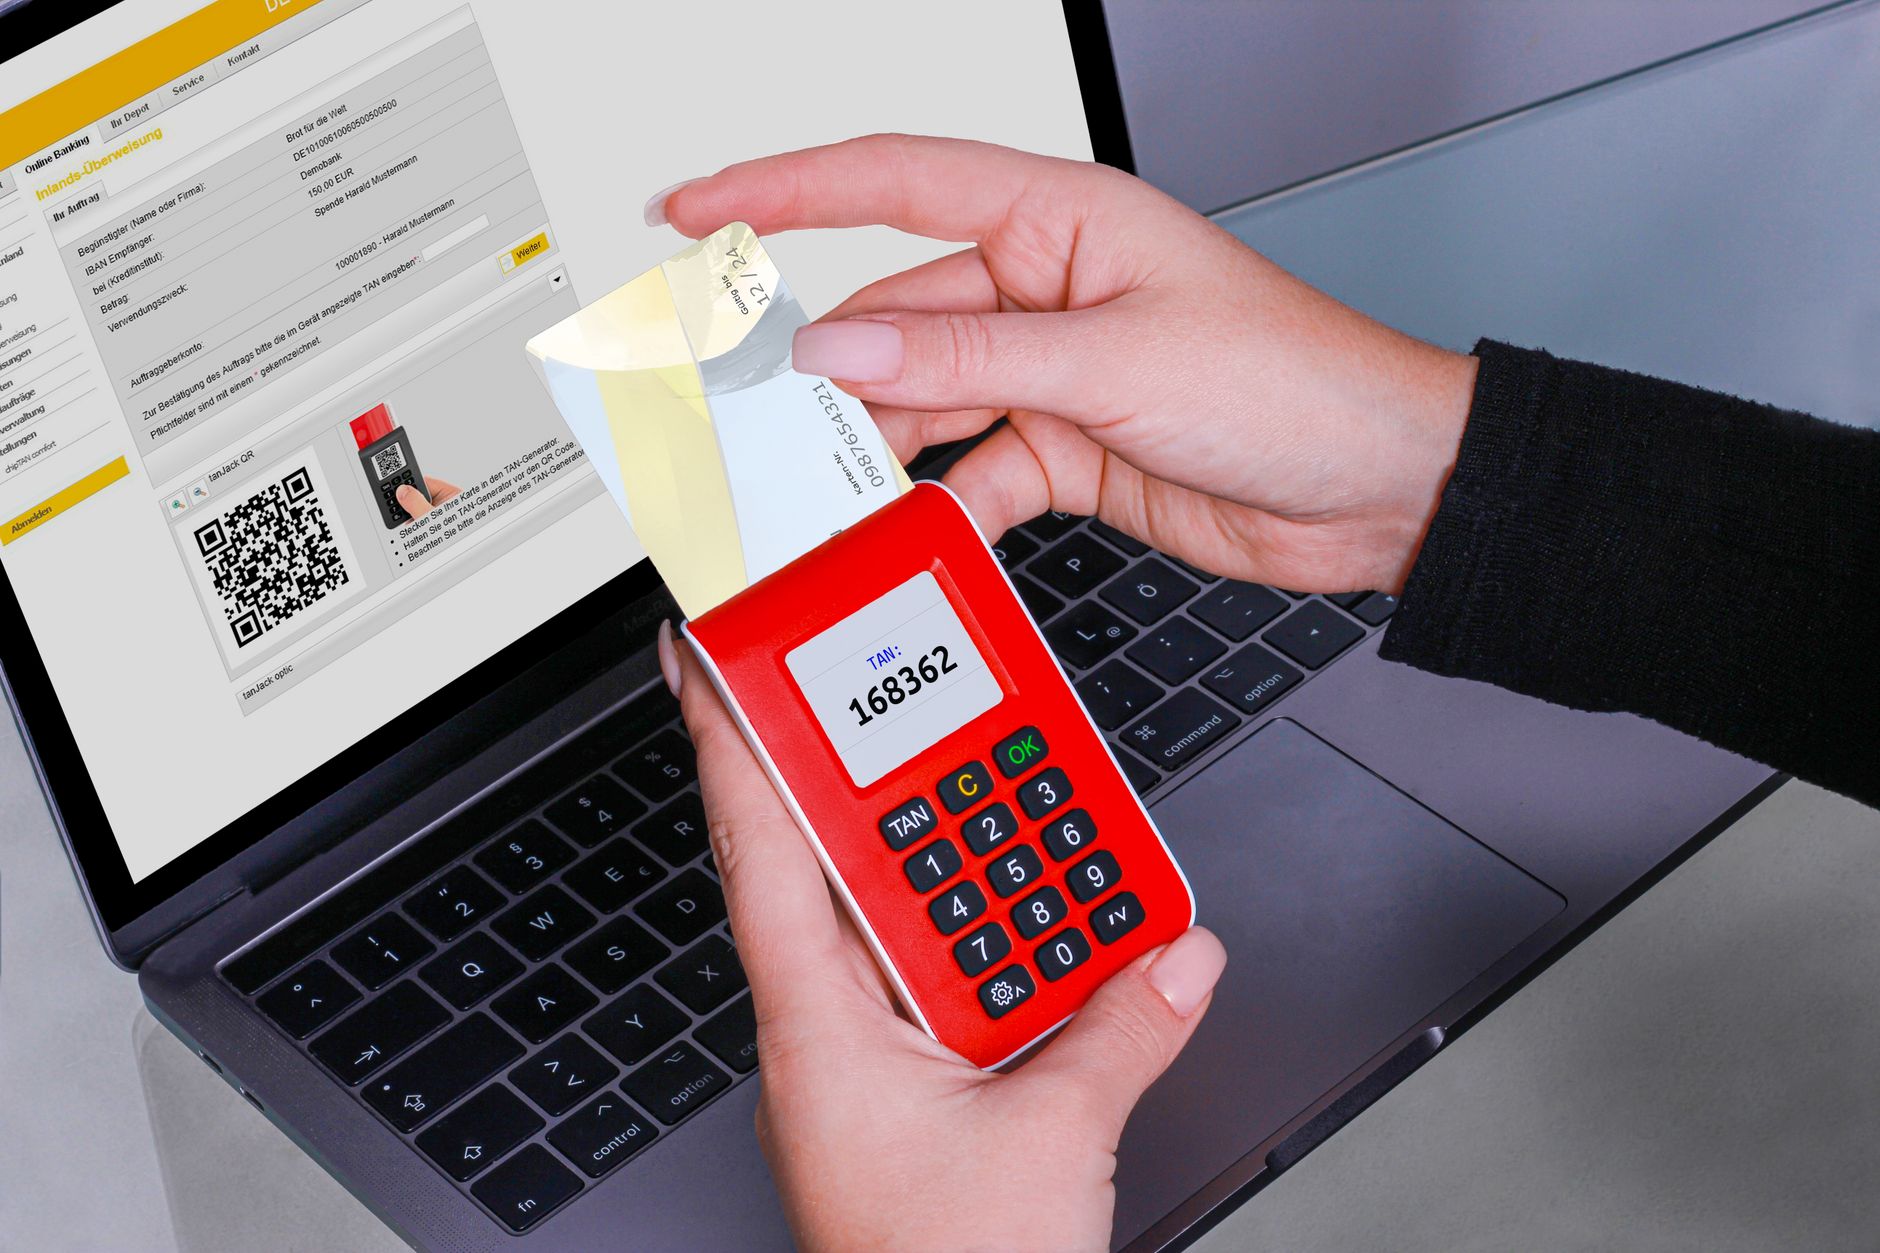
MFA คือกระบวนการที่ต้องใช้หลายวิธีในการยืนยันตัวตนของผู้ใช้ก่อนที่จะสามารถเข้าถึงระบบหรือข้อมูลได้ โดยทั่วไปแล้ว MFA จะรวมการตรวจสอบตัวตนจาก 2 หรือมากกว่านั้น เช่น รหัสผ่าน (Something you know) รหัสที่ส่งไปยังโทรศัพท์มือถือ (Something you have) หรือข้อมูลชีวภาพ (Something you are) เช่น ลายนิ้วมือ หรือการสแกนใบหน้า
การใช้ MFA ช่วยเพิ่มความปลอดภัยให้กับบัญชีหรือระบบของเราอย่างไร? เมื่อมีการโจมตีทางไซเบอร์ เช่น การแฮ็กบัญชีผู้ใช้ หากผู้โจมตีต้องการเข้าถึงข้อมูล เขาจะต้องมีข้อมูลที่มากกว่ารหัสผ่านเพียงอย่างเดียว ซึ่งทำให้การเข้าถึงข้อมูลนั้นยากขึ้น
ความสำคัญของ MFA ในการป้องกันการโจมตี
การโจมตีที่มักเกิดขึ้นในโลกไซเบอร์ เช่น การฟิชชิง (Phishing) หรือการแฮ็กข้อมูล มักจะใช้วิธีการที่ง่ายที่สุด นั่นคือการได้รหัสผ่านของผู้ใช้ หากเราใช้ MFA จะทำให้ผู้โจมตีไม่สามารถเข้าถึงบัญชีของเราได้ง่ายๆ แม้ว่าจะได้รหัสผ่านมาแล้วก็ตาม
ตัวอย่างเช่น หากมีการโจมตีผ่านอีเมลที่ส่งลิงก์เพื่อให้ผู้ใช้กรอกข้อมูลรหัสผ่าน เมื่อผู้ใช้กรอกข้อมูลรหัสผ่านแล้ว ผู้โจมตีจะต้องรอรับรหัสยืนยันที่ส่งไปยังโทรศัพท์มือถือของผู้ใช้ ซึ่งเขาไม่มีทางเข้าถึงได้ ทำให้ผู้ใช้ยังคงปลอดภัยจากการโจมตีนี้
การใช้งาน MFA ในองค์กร
สำหรับองค์กรที่มีการจัดการข้อมูลสำคัญ การนำ MFA มาใช้จึงเป็นสิ่งที่จำเป็น โดยเฉพาะในระบบที่เข้าถึงข้อมูลที่มีความสำคัญสูง เช่น ข้อมูลลูกค้า ข้อมูลทางการเงิน หรือข้อมูลที่เกี่ยวข้องกับการดำเนินธุรกิจ
องค์กรสามารถนำ MFA มาใช้ได้หลายวิธี เช่น การใช้แอปพลิเคชันที่สร้างรหัส OTP (One-Time Password) หรือการใช้ระบบการยืนยันตัวตนผ่านอีเมลหรือข้อความ SMS นอกจากนี้ยังมีเทคโนโลยีการสแกนลายนิ้วมือหรือการสแกนใบหน้าที่สามารถใช้เป็นวิธีการยืนยันตัวตนได้เช่นกัน
ความท้าทายในการนำ MFA มาใช้
แม้ว่า MFA จะมีประโยชน์มากมาย แต่การนำมาใช้งานจริงในองค์กรก็ยังมีความท้าทายอยู่บ้าง เช่น ความยุ่งยากในการใช้งานสำหรับผู้ใช้ที่ไม่คุ้นเคย หรือค่าใช้จ่ายในการติดตั้งและบำรุงรักษาระบบ
นอกจากนี้ การเลือกใช้วิธีการยืนยันตัวตนที่เหมาะสมก็เป็นสิ่งสำคัญ องค์กรต้องพิจารณาถึงความสะดวกในการใช้งานและความปลอดภัยที่ได้จากแต่ละวิธี หากเลือกวิธีที่ยุ่งยากเกินไป อาจส่งผลให้ผู้ใช้ไม่ยอมใช้งาน MFA ซึ่งจะทำให้ความปลอดภัยลดลง
การศึกษาและการฝึกอบรมผู้ใช้
การให้ความรู้กับผู้ใช้เกี่ยวกับการใช้งาน MFA เป็นสิ่งที่ไม่ควรมองข้าม เนื่องจากผู้ใช้เป็นจุดเริ่มต้นที่สำคัญในการรักษาความปลอดภัยของข้อมูล องค์กรควรจัดให้มีการฝึกอบรมเพื่อให้ผู้ใช้เข้าใจถึงความสำคัญของ MFA และวิธีการใช้งานอย่างถูกต้อง
การสร้างความตระหนักรู้เกี่ยวกับภัยคุกคามทางไซเบอร์ก็เป็นสิ่งสำคัญ เพราะผู้ใช้ที่มีความรู้และเข้าใจในความเสี่ยงจะสามารถป้องกันตนเองจากการโจมตีได้ดียิ่งขึ้น ตัวอย่างเช่น การสร้างแคมเปญการศึกษาเกี่ยวกับการฟิชชิง และวิธีการตรวจสอบอีเมลที่น่าสงสัย
อนาคตของ MFA
ในอนาคต MFA อาจพัฒนาไปในรูปแบบที่มีความซับซ้อนมากขึ้น เช่น การใช้เทคโนโลยีการจดจำใบหน้าที่มีความแม่นยำสูง หรือการใช้เทคโนโลยีการวิเคราะห์พฤติกรรมของผู้ใช้เพื่อยืนยันตัวตน การพัฒนาเหล่านี้จะช่วยให้การใช้งาน MFA เป็นไปอย่างสะดวกและปลอดภัยมากยิ่งขึ้น
นอกจากนี้ องค์กรควรพิจารณาถึงการบูรณาการ MFA กับระบบอื่นๆ เช่น ระบบการจัดการสิทธิ์การเข้าถึง (Access Management Systems) เพื่อให้การรักษาความปลอดภัยมีประสิทธิภาพสูงสุด
สรุป
Multi-Factor Authentication (MFA) เป็นเครื่องมือที่สำคัญในการป้องกันการโจมตีทางไซเบอร์ โดยการเพิ่มชั้นความปลอดภัยในการยืนยันตัวตนของผู้ใช้ ช่วยลดความเสี่ยงในการเข้าถึงข้อมูลสำคัญ แม้จะมีความท้าทายในการนำมาใช้ แต่การลงทุนใน MFA ถือเป็นการลงทุนที่คุ้มค่าในระยะยาว เพื่อรักษาความปลอดภัยของข้อมูลและระบบขององค์กรให้ปลอดภัยจากการโจมตีต่างๆ
ที่มา: TechExtreme Editorial
#ทำไม MFA ถึงสำคัญ — ลึกซึ้ง ตอน 1 #security #พอดแคสต์ #TechExtreme #พอดแคสต์ #TechExtremePodcast
ขอบคุณที่ติดตามฟังพอดแคสต์ของเราในวันนี้ อย่าลืมติดตามตอนถัดไปที่เราจะพูดถึงแนวทางการนำ MFA มาใช้ในองค์กรอย่างมีประสิทธิภาพ.


