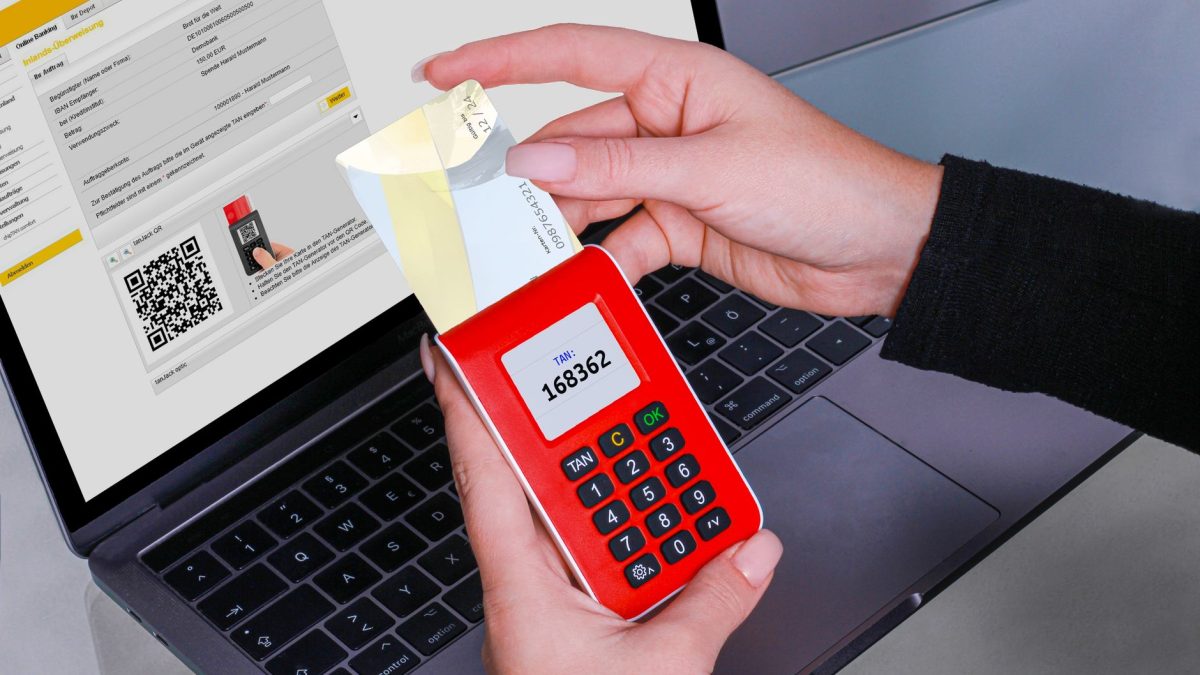
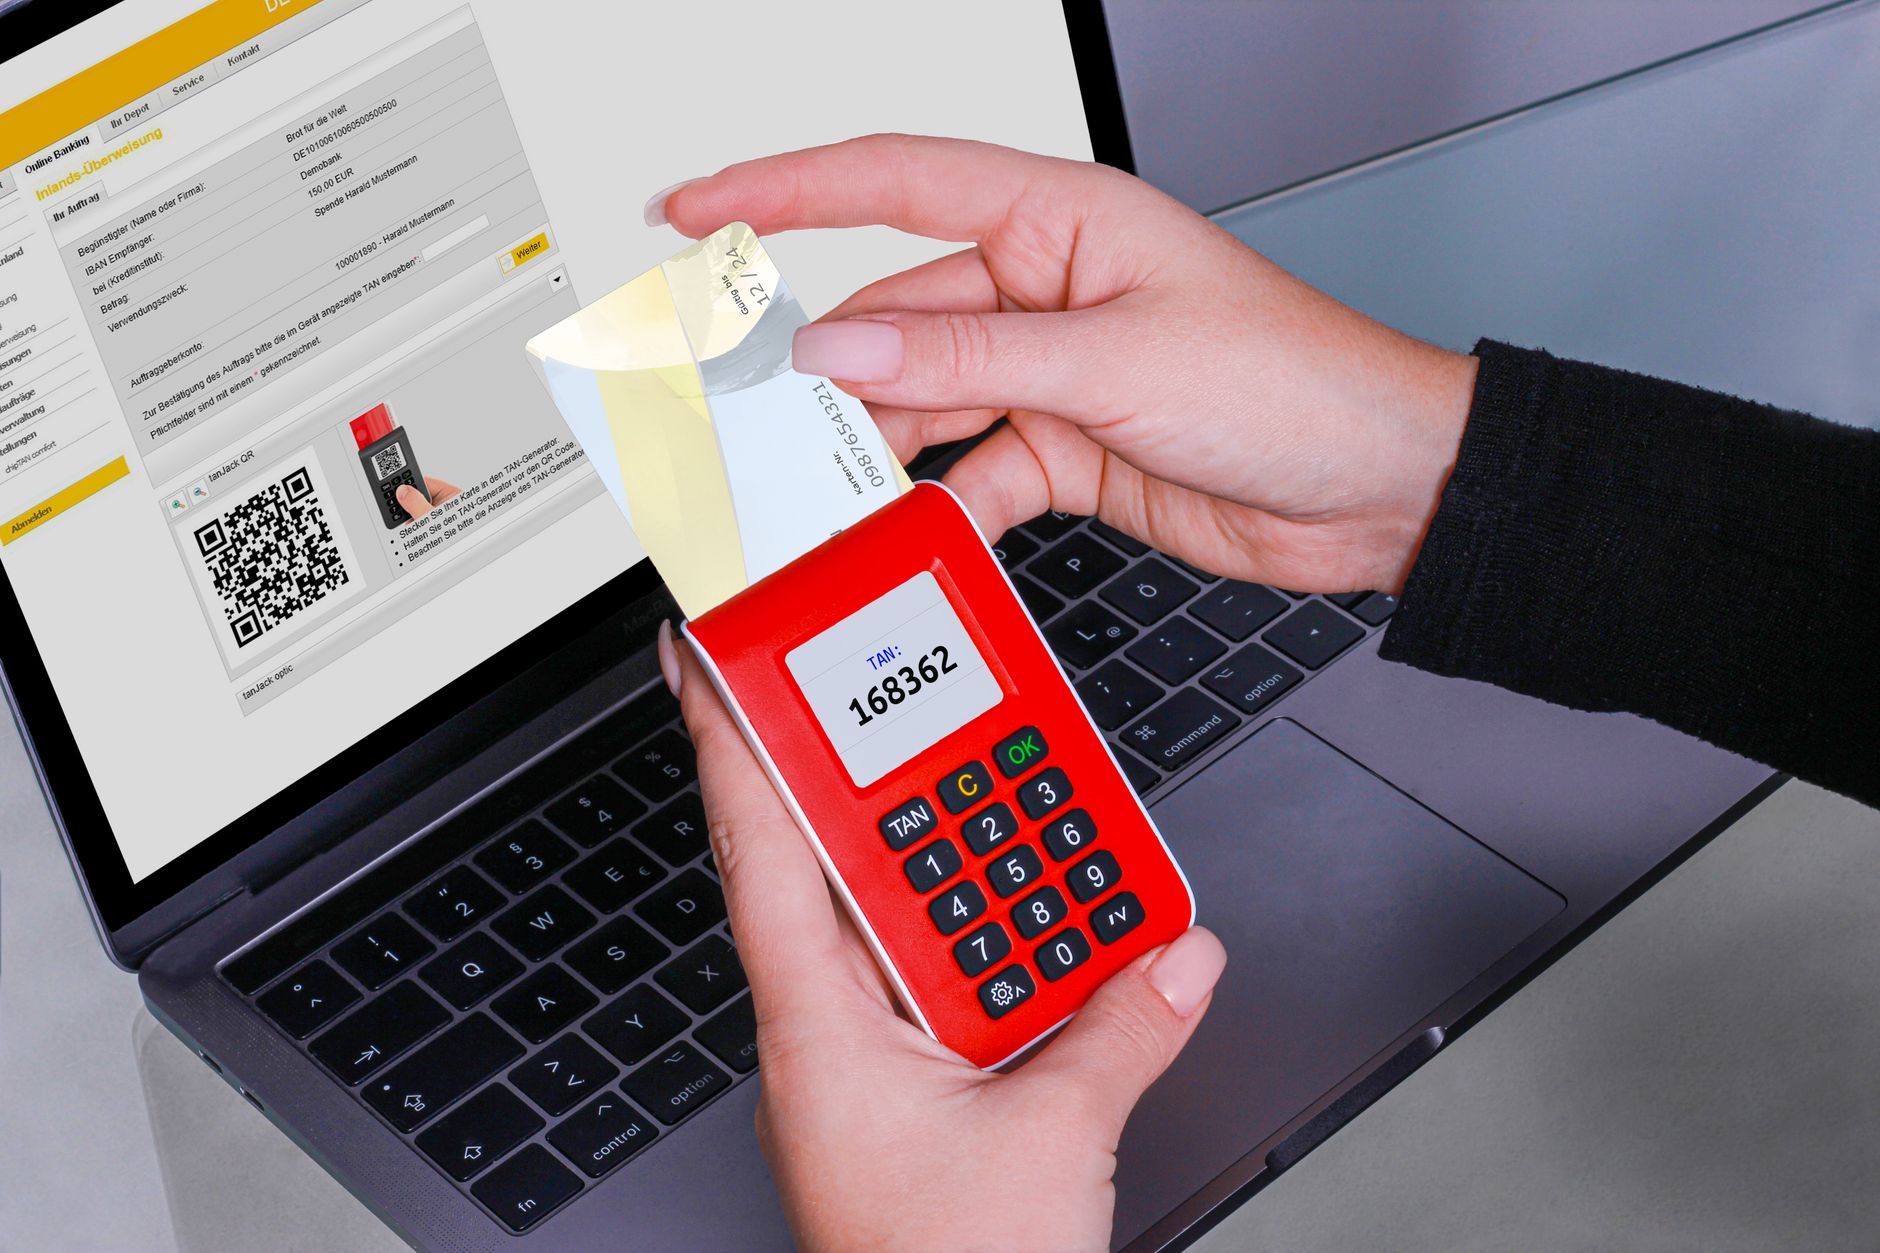
การรักษาความปลอดภัยในยุคดิจิทัลเป็นสิ่งที่ไม่สามารถมองข้ามได้ โดยเฉพาะอย่างยิ่งเมื่อเราพูดถึงการปกป้องข้อมูลส่วนบุคคลและข้อมูลสำคัญขององค์กร ในบทความนี้เราจะพาไปสำรวจประวัติศาสตร์ของ Multi-Factor Authentication (MFA) เทคโนโลยีที่ช่วยเพิ่มระดับความปลอดภัยให้กับระบบต่าง ๆ ซึ่งเป็นหนึ่งในแนวทางที่สำคัญในการป้องกันการเข้าถึงที่ไม่ถูกต้องของข้อมูล
กำเนิดของ MFA
Multi-Factor Authentication หรือ MFA มีพื้นฐานมาจากแนวคิดการใช้หลายปัจจัยในการยืนยันตัวตนของผู้ใช้ ซึ่งมีการใช้งานมาตั้งแต่อดีต โดยมีแนวคิดหลักคือการใช้มากกว่าหนึ่งวิธีในการยืนยันตัวตน เช่น การใช้รหัสผ่านร่วมกับการยืนยันตัวตนจากอุปกรณ์หรือแอปพลิเคชันอื่น ๆ
ในช่วงปี 1980s ระบบการยืนยันตัวตนเริ่มมีการพัฒนามากขึ้น โดยมีการใช้รหัสผ่านร่วมกับการยืนยันตัวตนทางกายภาพ เช่น บัตรประจำตัวหรือการสแกนลายนิ้วมือ ซึ่งในเวลานั้นยังมีความซับซ้อนและค่าใช้จ่ายสูง ทำให้ไม่สามารถนำมาใช้ในวงกว้างได้ ตัวอย่างเช่น ในปี 1986 บริษัท AT&T ได้พัฒนาเทคโนโลยีที่เรียกว่า “Secure Access” ที่ใช้การยืนยันตัวตนแบบหลายปัจจัย โดยมีการใช้รหัสผ่านและการยืนยันตัวตนทางกายภาพในการเข้าถึงระบบ
วิวัฒนาการของ MFA
เมื่อเทคโนโลยีมีการพัฒนาอย่างรวดเร็ว ในช่วงปี 1990s ระบบ MFA เริ่มได้รับความนิยมมากขึ้น โดยเฉพาะในองค์กรขนาดใหญ่ที่มีข้อมูลสำคัญและต้องการการป้องกันที่เข้มงวดขึ้น การใช้ Token หรืออุปกรณ์ที่สร้างรหัสยืนยันตัวตนแบบสุ่ม (One-Time Password) เริ่มเข้ามามีบทบาทสำคัญในกระบวนการ MFA
ตัวอย่างเช่น บริษัท RSA Security ได้พัฒนา RSA SecurID ซึ่งเป็นอุปกรณ์ที่สร้างรหัส OTP ที่มีการเปลี่ยนแปลงทุก ๆ 30 วินาที ทำให้การเข้าถึงข้อมูลของผู้ใช้มีความปลอดภัยมากขึ้น เนื่องจากแม้จะถูกขโมยรหัสผ่าน แต่ก็ยังไม่สามารถเข้าถึงได้หากไม่มี Token
ในช่วงเวลาเดียวกันนี้ การพัฒนาเทคโนโลยีการสื่อสารก็มีส่วนสำคัญในการพัฒนา MFA ด้วย เช่น การใช้ระบบโทรศัพท์มือถือในการส่งรหัสยืนยันตัวตน ซึ่งทำให้การเข้าถึงข้อมูลมีความสะดวกมากขึ้น
MFA ในยุคดิจิทัล
เข้าสู่ช่วงปี 2000s และ 2010s เทคโนโลยี MFA ได้รับการพัฒนาอย่างต่อเนื่อง โดยเฉพาะการนำเสนอ MFA ผ่านแอปพลิเคชันมือถือ เช่น Google Authenticator และ Authy ที่สร้างรหัส OTP บนสมาร์ทโฟน ซึ่งทำให้ผู้ใช้สามารถเข้าถึงระบบได้อย่างสะดวกสบายขึ้น
การใช้ MFA ในปัจจุบันไม่ได้จำกัดอยู่เพียงแค่การยืนยันตัวตนของผู้ใช้ในองค์กรเท่านั้น แต่ยังมีการนำมาใช้ในบริการออนไลน์ต่าง ๆ เช่น บัญชีอีเมล บัญชีโซเชียลมีเดีย และบริการการเงินออนไลน์ โดยที่ MFA ได้กลายเป็นมาตรฐานในการรักษาความปลอดภัย
ในยุคนี้ MFA ไม่ได้เป็นเพียงแค่การใช้รหัสผ่านและรหัส OTP เท่านั้น แต่ยังมีการใช้เทคโนโลยีใหม่ ๆ เช่น การสแกนใบหน้าและการสแกนลายนิ้วมือ ซึ่งช่วยเพิ่มระดับความปลอดภัยให้กับผู้ใช้มากยิ่งขึ้น
ความสำคัญของ MFA ในโลกไซเบอร์
การใช้ MFA เป็นสิ่งที่สำคัญในยุคที่การโจมตีทางไซเบอร์มีความซับซ้อนและพัฒนาอย่างรวดเร็ว การใช้เพียงรหัสผ่านเพียงอย่างเดียวไม่เพียงพออีกต่อไป เนื่องจากรหัสผ่านสามารถถูกขโมยหรือถูกคาดเดาได้ง่าย
MFA ช่วยลดความเสี่ยงในการเข้าถึงข้อมูลที่สำคัญ โดยการเพิ่มระดับความปลอดภัยที่สูงขึ้น ทำให้ผู้โจมตีต้องมีข้อมูลหลายอย่างเพื่อเข้าถึงระบบ ซึ่งเป็นเรื่องที่ยากมากขึ้นในยุคที่ข้อมูลมีความสำคัญและมีค่า
การศึกษาจาก Verizon Data Breach Investigations Report แสดงให้เห็นว่าการโจมตีทางไซเบอร์ที่เกิดขึ้นในองค์กรต่าง ๆ มักเกิดจากการใช้รหัสผ่านที่อ่อนแอหรือการขาดการยืนยันตัวตนที่เข้มงวด การใช้ MFA จึงเป็นวิธีการที่ช่วยลดความเสี่ยงนี้ได้
ในตอนต่อไป เราจะมาสำรวจความท้าทายและอนาคตของ MFA รวมถึงแนวโน้มใหม่ ๆ ที่กำลังเกิดขึ้นในวงการรักษาความปลอดภัยไซเบอร์
สรุปได้ว่า MFA เป็นเครื่องมือที่สำคัญในการรักษาความปลอดภัยของข้อมูลในยุคดิจิทัล โดยมีการพัฒนาและเปลี่ยนแปลงอย่างต่อเนื่อง เพื่อให้สอดคล้องกับความต้องการและความท้าทายที่เกิดขึ้นในโลกไซเบอร์
ที่มา: TechExtreme Editorial
#ประวัติ MFA — ลึกซึ้ง ตอน 1 #security #พอดแคสต์ #TechExtreme #พอดแคสต์ #TechExtremePodcast
ขอบคุณที่ติดตามฟังพอดแคสต์ของเราในวันนี้ อย่าลืมติดตามตอนต่อไปนะครับ.


