ในตอนที่แล้วเราได้พูดถึงแนวคิดพื้นฐานของ Multi-Factor Authentication หรือ MFA กันไปแล้ว ซึ่งเป็นเทคนิคที่ใช้ในการเพิ่มระดับความปลอดภัยให้กับบัญชีผู้ใช้ โดยการต้องการข้อมูลยืนยันตัวตนจากผู้ใช้มากกว่าหนึ่งประเภท ในตอนนี้เราจะมาลงลึกกันถึงวิธีการที่ MFA สามารถนำไปใช้ในองค์กรได้อย่างมีประสิทธิภาพ และเทคนิคที่ช่วยให้การใช้งาน MFA เป็นไปอย่างราบรื่นและปลอดภัยยิ่งขึ้น
การทำงานของ MFA
MFA ทำงานโดยการรวมหลายปัจจัยในการยืนยันตัวตนของผู้ใช้ ซึ่งปัจจัยเหล่านี้สามารถแบ่งออกเป็นสามประเภทหลัก ได้แก่ สิ่งที่คุณรู้ (เช่น รหัสผ่าน), สิ่งที่คุณมี (เช่น โทรศัพท์มือถือหรืออุปกรณ์ที่ใช้สร้างรหัส OTP), และสิ่งที่คุณเป็น (เช่น ลายนิ้วมือหรือการสแกนใบหน้า) การใช้ MFA ช่วยลดความเสี่ยงจากการโจมตีที่เกิดจากการขโมยรหัสผ่านเพียงอย่างเดียว
ตัวอย่างเช่น หากมีผู้ไม่หวังดีพยายามเข้าถึงบัญชีผู้ใช้ของคุณโดยใช้รหัสผ่านที่ถูกขโมยไป แต่ผู้ใช้ต้องมีรหัส OTP ที่ถูกส่งไปยังโทรศัพท์มือถือของตนด้วย ผู้โจมตีจะไม่สามารถเข้าถึงบัญชีได้ แม้ว่าจะมีรหัสผ่านก็ตาม ดังนั้น MFA จึงเป็นวิธีที่มีประสิทธิภาพในการเพิ่มความปลอดภัยให้กับระบบ
ประเภทของ MFA
MFA มีหลายรูปแบบที่องค์กรสามารถเลือกใช้งานได้ ขึ้นอยู่กับความต้องการและระดับความปลอดภัยที่ต้องการ
1. **SMS หรือ Email OTP**: เป็นวิธีการที่พบได้บ่อยที่สุด โดยรหัส OTP จะถูกส่งไปยังโทรศัพท์มือถือหรืออีเมลของผู้ใช้ ซึ่งผู้ใช้ต้องกรอกรหัสนี้เพื่อยืนยันตัวตน
2. **แอปพลิเคชันสร้างรหัส**: แอปพลิเคชันเช่น Google Authenticator หรือ Authy จะสร้างรหัส OTP ที่มีอายุสั้น ซึ่งผู้ใช้ต้องกรอกเมื่อเข้าสู่ระบบ วิธีนี้มีความปลอดภัยมากกว่า SMS เนื่องจากไม่สามารถถูกแฮ็กได้ง่าย
3. **Biometric Authentication**: การใช้ข้อมูลทางชีวภาพ เช่น ลายนิ้วมือหรือการสแกนใบหน้า เพื่อยืนยันตัวตน ซึ่งเป็นวิธีที่ปลอดภัยมาก แต่ก็ต้องมีอุปกรณ์ที่รองรับ
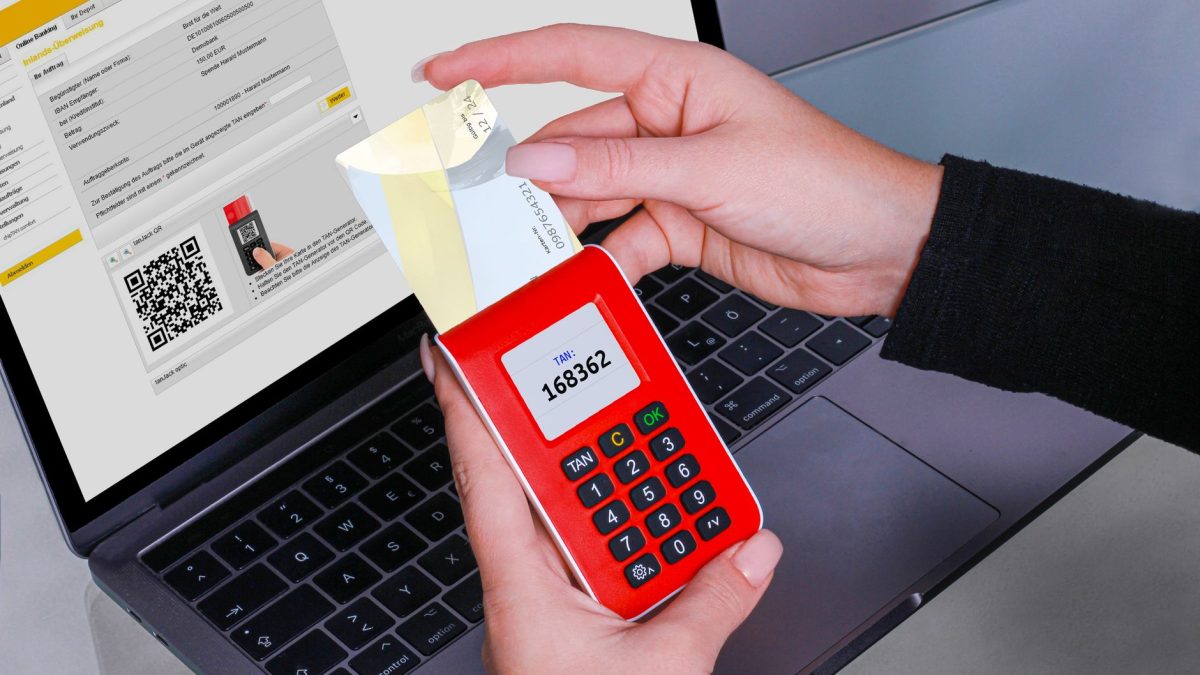
4. **Hardware Tokens**: อุปกรณ์ที่สร้างรหัส OTP โดยเฉพาะ ซึ่งผู้ใช้ต้องพกติดตัว วิธีนี้มีความปลอดภัยสูง แต่มีค่าใช้จ่ายในการจัดซื้อ
การนำ MFA ไปใช้ในองค์กร
การนำ MFA ไปใช้ในองค์กรนั้นต้องมีการวางแผนและการดำเนินการอย่างรอบคอบ ตั้งแต่การเลือกประเภทของ MFA ที่เหมาะสมไปจนถึงการฝึกอบรมพนักงานให้เข้าใจวิธีการใช้งาน
1. **การประเมินความเสี่ยง**: องค์กรควรประเมินความเสี่ยงที่อาจเกิดขึ้นกับข้อมูลและระบบของตน เพื่อเลือกวิธี MFA ที่เหมาะสม เช่น หากมีข้อมูลที่ละเอียดอ่อน ควรเลือกใช้ Biometric Authentication หรือ Hardware Tokens
2. **การฝึกอบรมพนักงาน**: พนักงานควรได้รับการฝึกอบรมเกี่ยวกับการใช้งาน MFA อย่างถูกต้อง รวมถึงวิธีการจัดการกับรหัส OTP และการตั้งค่าต่างๆ เพื่อป้องกันความผิดพลาด
3. **การทดสอบระบบ**: ก่อนที่จะนำ MFA ไปใช้จริง ควรมีการทดสอบระบบเพื่อให้แน่ใจว่าทุกอย่างทำงานได้อย่างถูกต้อง และไม่มีปัญหาในการเข้าถึงข้อมูล
4. **การติดตามและปรับปรุง**: หลังจากนำ MFA ไปใช้แล้ว ควรมีการติดตามการใช้งาน และปรับปรุงตามความจำเป็น เพื่อตอบสนองต่อภัยคุกคามใหม่ๆ ที่อาจเกิดขึ้น
ความท้าทายในการใช้งาน MFA
แม้ว่า MFA จะมีประโยชน์มากมาย แต่ก็มีความท้าทายบางประการที่องค์กรต้องเผชิญ เช่น
1. **การยอมรับของผู้ใช้**: ผู้ใช้บางคนอาจไม่ชอบการต้องกรอกรหัส OTP ทุกครั้งเมื่อเข้าสู่ระบบ ซึ่งอาจทำให้เกิดความไม่สะดวกในการใช้งาน
2. **ค่าใช้จ่าย**: การนำ MFA ไปใช้ในองค์กรอาจมีค่าใช้จ่ายเพิ่มเติม ทั้งในด้านการจัดซื้ออุปกรณ์และการฝึกอบรมพนักงาน
3. **ความซับซ้อน**: การตั้งค่า MFA อาจทำให้ระบบมีความซับซ้อนมากขึ้น ซึ่งอาจส่งผลต่อการทำงานของระบบ
4. **ความปลอดภัยของข้อมูล**: การเก็บรักษาข้อมูลที่เกี่ยวข้องกับ MFA เช่น หมายเลขโทรศัพท์หรือข้อมูลชีวภาพ ต้องมีการรักษาความปลอดภัยอย่างเข้มงวด เพื่อป้องกันการรั่วไหลของข้อมูล
การปรับปรุง MFA ในอนาคต
การพัฒนาเทคโนโลยี MFA ยังคงดำเนินต่อไป โดยมีการวิจัยและพัฒนาเทคนิคใหม่ๆ ที่จะช่วยเสริมความปลอดภัยให้ดียิ่งขึ้น ตัวอย่างเช่น การใช้ Machine Learning เพื่อวิเคราะห์พฤติกรรมของผู้ใช้และตรวจจับการเข้าถึงที่ผิดปกติ หรือการใช้ Blockchain ในการจัดเก็บข้อมูลการยืนยันตัวตน ซึ่งสามารถช่วยเพิ่มความปลอดภัยและความน่าเชื่อถือได้
สรุป
Multi-Factor Authentication (MFA) เป็นเครื่องมือที่มีความสำคัญในการเพิ่มความปลอดภัยให้กับบัญชีผู้ใช้และข้อมูลในองค์กร การนำ MFA ไปใช้ต้องมีการวางแผนและการดำเนินการที่ถูกต้อง เพื่อให้ได้ผลลัพธ์ที่ดีที่สุด แม้ว่าจะมีความท้าทายอยู่บ้าง แต่การใช้ MFA จะช่วยลดความเสี่ยงจากการโจมตีที่เกิดจากการขโมยรหัสผ่าน และทำให้ข้อมูลขององค์กรมีความปลอดภัยมากยิ่งขึ้น
ที่มา: TechExtreme Editorial
#MFA — ลึกซึ้ง ตอน 2 #security #พอดแคสต์ #TechExtreme #พอดแคสต์ #TechExtremePodcast
ขอบคุณที่ติดตามฟังพอดแคสต์ของเราในตอนนี้ หวังว่าคุณจะได้ความรู้เกี่ยวกับ MFA ที่สามารถนำไปใช้ในองค์กรของคุณได้.


