ในโลกของเทคโนโลยีสารสนเทศ ระบบบันทึกข้อมูลหรือ Log เป็นสิ่งที่สำคัญมาก โดยเฉพาะอย่างยิ่ง Syslog ซึ่งเป็นมาตรฐานที่ใช้ในการส่งบันทึกจากอุปกรณ์ต่าง ๆ เช่น เซิร์ฟเวอร์ เราเตอร์ และอุปกรณ์เครือข่ายอื่น ๆ มายังเซิร์ฟเวอร์กลางที่สามารถจัดเก็บและวิเคราะห์ข้อมูลได้ ในตอนที่สองนี้ เราจะเจาะลึกถึงการใช้งาน Syslog ในสถานการณ์จริง รวมถึงแนวทางในการปรับปรุงระบบให้มีประสิทธิภาพยิ่งขึ้น
Syslog คืออะไร?
Syslog เป็นโปรโตคอลที่ใช้ในการส่งข้อความบันทึกจากอุปกรณ์ต่าง ๆ ไปยังเซิร์ฟเวอร์ที่กำหนด โดย Syslog สามารถจัดการกับข้อความบันทึกได้หลายประเภท เช่น ข้อความเกี่ยวกับความผิดพลาด การแจ้งเตือน และข้อมูลทั่วไปที่เกี่ยวข้องกับการทำงานของระบบ ข้อดีของ Syslog คือมันสามารถจัดการกับข้อมูลจากอุปกรณ์หลายประเภทในเวลาเดียวกัน ทำให้ผู้ดูแลระบบสามารถมองเห็นภาพรวมของสถานะระบบได้อย่างรวดเร็ว
การใช้งาน Syslog ในองค์กร
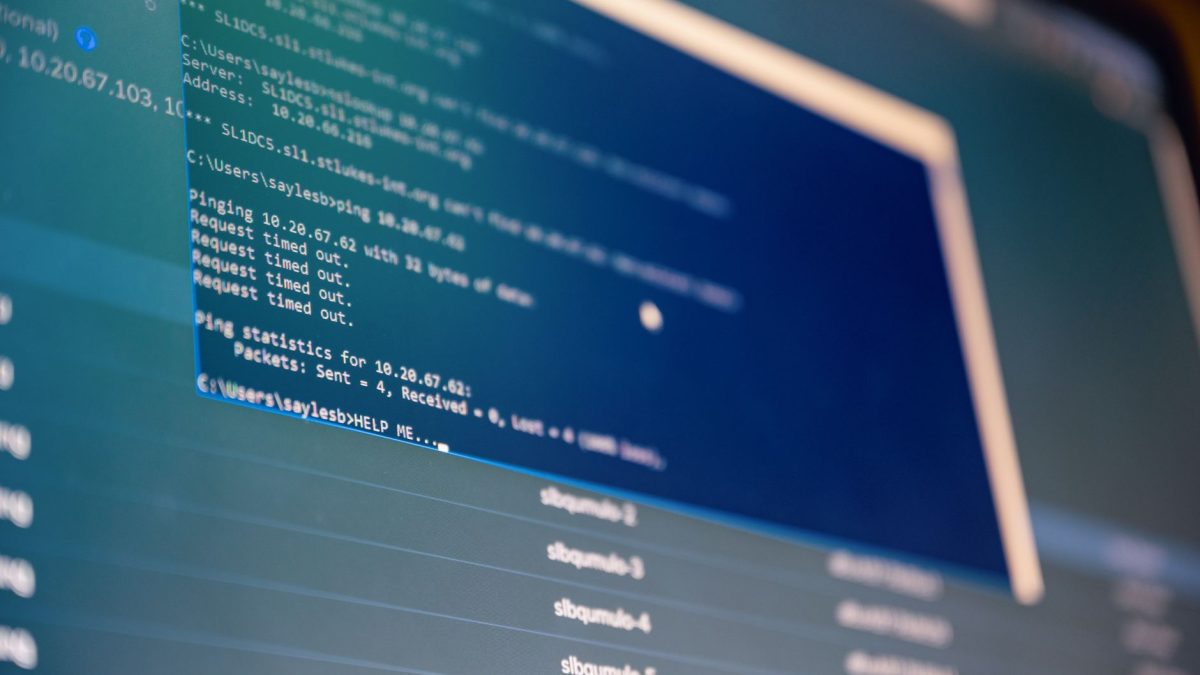
การใช้ Syslog ในองค์กรนั้นมีหลายรูปแบบ ขึ้นอยู่กับความต้องการและโครงสร้างขององค์กร ในองค์กรขนาดใหญ่ อาจมีการตั้งค่า Syslog Server ที่ทำหน้าที่รับข้อมูลจากอุปกรณ์ต่าง ๆ และจัดเก็บข้อมูลเหล่านั้นเพื่อการวิเคราะห์ในอนาคต ตัวอย่างเช่น ในกรณีที่เกิดเหตุการณ์ความผิดพลาดในระบบ ผู้ดูแลระบบสามารถเข้าไปตรวจสอบบันทึกที่ถูกส่งมาจากอุปกรณ์ต่าง ๆ เพื่อหาสาเหตุของปัญหาได้อย่างรวดเร็ว นอกจากนี้ยังสามารถกำหนดนโยบายการจัดเก็บข้อมูล เช่น การเก็บข้อมูลที่มีความสำคัญมากในระยะเวลาที่นานขึ้น เพื่อให้สามารถตรวจสอบย้อนหลังได้ในกรณีที่เกิดเหตุการณ์ไม่ปกติ
การวิเคราะห์ข้อมูลจาก Syslog
การวิเคราะห์ข้อมูลที่ได้จาก Syslog เป็นสิ่งที่สำคัญมาก เนื่องจากข้อมูลเหล่านี้สามารถช่วยให้ผู้ดูแลระบบสามารถตัดสินใจได้อย่างถูกต้องและรวดเร็ว ในการวิเคราะห์ข้อมูล Syslog ผู้ดูแลระบบสามารถใช้เครื่องมือที่มีอยู่ เช่น Splunk, ELK Stack หรือ Graylog เพื่อช่วยในการจัดการและวิเคราะห์ข้อมูลได้อย่างมีประสิทธิภาพ โดยเครื่องมือเหล่านี้สามารถทำการค้นหาและกรองข้อมูลได้อย่างรวดเร็ว ทำให้สามารถมองเห็นแนวโน้มและปัญหาที่เกิดขึ้นในระบบได้ นอกจากนี้ การใช้เทคนิคการวิเคราะห์ข้อมูลเชิงลึก เช่น Machine Learning และ AI สามารถช่วยในการคาดการณ์ปัญหาที่อาจเกิดขึ้นในอนาคตได้ โดยการเรียนรู้จากข้อมูลบันทึกที่มีอยู่แล้ว
แนวทางในการปรับปรุงระบบ Syslog
การปรับปรุงระบบ Syslog ให้มีประสิทธิภาพยิ่งขึ้นนั้นสามารถทำได้หลายวิธี เช่น การตั้งค่าการจัดเก็บข้อมูลให้เหมาะสม การเลือกใช้โปรโตคอลที่เหมาะสม และการใช้เครื่องมือในการวิเคราะห์ข้อมูลที่มีประสิทธิภาพ นอกจากนี้ยังควรมีการตั้งค่าการแจ้งเตือนเมื่อเกิดเหตุการณ์ที่สำคัญ เพื่อให้ผู้ดูแลระบบสามารถตอบสนองต่อเหตุการณ์ได้อย่างรวดเร็ว ยกตัวอย่างเช่น การตั้งค่าให้มีการส่งอีเมลหรือข้อความแจ้งเตือนเมื่อมีข้อความบันทึกที่มีระดับความสำคัญสูงเข้ามาในระบบ เพื่อให้ผู้ดูแลระบบสามารถเข้ามาตรวจสอบและแก้ไขปัญหาได้ทันท่วงที
การบูรณาการ Syslog กับระบบอื่น ๆ
การใช้งาน Syslog ยังสามารถบูรณาการเข้ากับระบบอื่น ๆ ได้อย่างมีประสิทธิภาพ เช่น ระบบการจัดการเหตุการณ์และการตอบสนอง (SIEM) ที่สามารถรวบรวมข้อมูลจาก Syslog และอุปกรณ์อื่น ๆ มาวิเคราะห์ร่วมกัน เพื่อให้ได้ภาพรวมที่ดียิ่งขึ้นของความปลอดภัยในเครือข่าย นอกจากนี้ยังสามารถนำข้อมูลจาก Syslog มาประยุกต์ใช้ในระบบการวิเคราะห์ข้อมูลเชิงธุรกิจ (Business Intelligence) เพื่อให้สามารถตัดสินใจทางธุรกิจได้อย่างรวดเร็วและมีข้อมูลรองรับ
การสรุปและแนวทางในอนาคต
Syslog เป็นเครื่องมือที่มีความสำคัญในการจัดการบันทึกข้อมูลในเครือข่ายขององค์กร การใช้งาน Syslog อย่างมีประสิทธิภาพสามารถช่วยให้ผู้ดูแลระบบสามารถตรวจสอบและวิเคราะห์สถานะของระบบได้อย่างรวดเร็ว ในตอนนี้เราได้พูดถึงการใช้งาน Syslog ในองค์กร การวิเคราะห์ข้อมูลที่ได้จาก Syslog และแนวทางในการปรับปรุงระบบให้มีประสิทธิภาพยิ่งขึ้น รวมถึงการบูรณาการ Syslog กับระบบอื่น ๆ หวังว่าคุณจะได้ความรู้และแนวทางใหม่ ๆ ในการใช้ Syslog เพื่อพัฒนาระบบของคุณให้ดียิ่งขึ้นในอนาคต และไม่ว่าจะเป็นการใช้ Syslog ในองค์กรขนาดเล็กหรือใหญ่ ผู้ดูแลระบบควรให้ความสำคัญกับการจัดการข้อมูลบันทึกอย่างเหมาะสม เพื่อให้สามารถตอบสนองต่อเหตุการณ์ต่าง ๆ ได้อย่างมีประสิทธิภาพ
ที่มา: TechExtreme Editorial
#Syslog ฉบับเล่าฟัง — ลึกซึ้ง ตอน 2 #network #พอดแคสต์ #TechExtreme #พอดแคสต์ #TechExtremePodcast
ขอบคุณที่ติดตามฟังพอดแคสต์ของเราในตอนนี้ หวังว่าคุณจะได้ความรู้ใหม่ ๆ ที่สามารถนำไปใช้ในงานของคุณได้.